En el panorama actual, la seguridad cibernética se ha convertido en un tema crítico para empresas y organizaciones de todos los tamaños y sectores. Con el aumento constante de las amenazas cibernéticas, como el phishing, el ransomware y otros tipos de malware, es fundamental contar con un sólido sistema de seguridad que proteja la información confidencial y evite interrupciones en los servicios críticos. Una manera efectiva de evaluar el nivel de seguridad de una organización es realizar un Test de Ciberseguridad. En este artículo, exploraremos la importancia de medir la ciberresiliencia de tu empresa y cómo un Test de Ciberseguridad puede ayudarte a fortalecer tu estrategia de seguridad.
Puedes descargarte el test de Ciberseguridad aquí.
La importancia de medir la ciberresiliencia con un Test de Ciberseguridad
En un entorno donde las amenazas cibernéticas son cada vez más sofisticadas y frecuentes, medir el nivel de ciberresiliencia de una empresa se vuelve crucial. La ciberresiliencia se refiere a la capacidad de una organización para resistir, adaptarse y recuperarse de las amenazas cibernéticas. Un Test de Ciberseguridad permite identificar las vulnerabilidades en los sistemas y procesos de la empresa, así como tomar medidas para fortalecer la ciberresiliencia.
Además, realizar un Test de Ciberseguridad ayuda a cumplir con las regulaciones y estándares de seguridad cibernética aplicables, como la Ley General de Protección de Datos (GDPR) y las normas ISO 27001. Al medir y evaluar regularmente la ciberresiliencia de tu empresa, puedes garantizar la protección contra las amenazas cibernéticas y mantener la continuidad del negocio.
¿Qué se evalúa en un Test de Ciberseguridad?
Un Test de Ciberseguridad abarca diferentes aspectos relevantes para evaluar el nivel de seguridad informática de una empresa. A través de una serie de preguntas, se busca obtener información sobre los servicios utilizados, el mantenimiento de los sistemas informáticos, las medidas de protección implementadas y otros aspectos relacionados con la seguridad cibernética. Algunos de los datos que se obtienen de este test incluyen:
Identificación de la infraestructura tecnológica utilizada por la empresa.
Evaluación del nivel de mantenimiento y protección de los sistemas informáticos.
Identificación de las medidas de seguridad implementadas, como firewalls, IDS/IPS y navegación con DNS Seguro (DNSSEC).
Evaluación del nivel de preparación de la empresa en caso de pérdida de datos.
Identificación de usuarios con privilegios de administrador y la gestión de dispositivos móviles utilizados en el entorno laboral.
Estos datos proporcionan una visión global de la postura de ciberseguridad de la empresa, ayudando a identificar áreas de mejora y sugerir medidas de seguridad para reducir los riesgos cibernéticos.
¿Cómo se realiza el Test de Ciberseguridad?
La realización del Test de Ciberseguridad es un proceso sencillo y rápido:
Primero, debes habilitar las macros o permitir el contenido en Excel para garantizar un funcionamiento adecuado.
En la pestaña "Bienvenida", haz clic en el botón "COMENZAR TEST DE CIBERSEGURIDAD".
A medida que aparezcan las preguntas, elige cuidadosamente una respuesta para cada una. Recuerda que en la primera pregunta puedes seleccionar hasta cuatro opciones.
Una vez hayas respondido todas las preguntas, haz clic en el botón "CALCULAR RESULTADOS DEL TEST DE CIBERSEGURIDAD".
El sistema te mostrará los resultados y el nivel de riesgo al que estás expuesto en este momento.
Si deseas reiniciar el test, simplemente haz clic en el botón "REINICIAR TEST DE CIBERSEGURIDAD".
Cuando estés listo y todo sea correcto, haz clic en el botón "VER INFORMES DE RECOMENDACIONES".
En esta sección, encontrarás valiosas recomendaciones adaptadas a tus respuestas para cada pregunta.
Por último, dirígete al botón "IR AL INFORME PDF".
En la página final, al seleccionar "FINALIZAR TEST", se te pedirá que proporciones algunos detalles importantes: el nombre de tu empresa, el número de ordenadores, el número de servidores y tu dirección de correo electrónico de contacto.
Una vez hayas completado todos los pasos, solo queda imprimir el informe en formato PDF y enviarlo a la dirección indicada en el test. De esta manera, evaluaremos tus necesidades y podremos brindarte una asesoría adecuada.
Por que Confiar en DCSeguridad
En DCSeguridad, entendemos la importancia de proteger tu red y mantenerla libre de amenazas. Nuestros servicios de ciberseguridad están diseñados para ayudarte a fortalecer tu estrategia de seguridad y garantizar la protección de tu empresa. Si deseas obtener más información o asesoramiento sobre seguridad, puedes visitar nuestro apartado de contacto en nuestra página web.
Además, te invitamos a unirte a nuestro canal de Telegram DCSeguridad, donde recibirás notificaciones y actualizaciones sobre temas de seguridad. No esperes más, ¡protege tu red hoy mismo!
El principio de mínimos privilegios (PoLP) es una práctica de seguridad que implica el uso de un conjunto mínimo de privilegios para:
Usuarios
Procesos
Sistemas
Esto significa que los usuarios solo tendrán acceso a los recursos que necesitan para realizar sus tareas, lo que ayuda a prevenir el acceso no autorizado a la red. Esta práctica también ayuda a reducir el riesgo de infecciones de malware y otros ataques de seguridad. Al implementar el principio de mínimos privilegios, los administradores de red pueden mejorar significativamente la seguridad de la red.
Utilizar el Principio de Mínimos Privilegios para Proteger su Red
El principio de mínimos privilegios es una práctica de seguridad informática que se basa en el principio de que los usuarios y procesos solo deben tener los privilegios necesarios para realizar sus tareas. Esto significa que los usuarios no deben tener privilegios administrativos, y los procesos no deben tener acceso a recursos sensibles.
La implementación de este principio es una parte importante de la protección de la red. Al limitar los privilegios de los usuarios y procesos, se limita la cantidad de daño que pueden causar si un usuario o proceso se compromete. Esto también reduce la cantidad de recursos que un atacante puede acceder si se compromete una cuenta de usuario o un proceso.
Además, al limitar los privilegios de los usuarios y procesos, se limita la cantidad de información que pueden acceder. Esto significa que los usuarios no tendrán acceso a información sensible, como contraseñas, direcciones IP, etc. Esto ayuda a prevenir que los usuarios malintencionados accedan a información sensible y la utilicen para su beneficio.
En resumen, el principio de mínimos privilegios es una práctica de seguridad informática que ayuda a proteger la red al limitar los privilegios de los usuarios y procesos. Esto reduce la cantidad de daño que pueden causar si un usuario o proceso se compromete, y también reduce la cantidad de información que pueden acceder. Esta práctica de seguridad es una parte importante de la protección de la red.
Comprender los Riesgos de Seguridad en Redes
Comprender los riesgos de seguridad en redes es una parte esencial de la administración de la seguridad de la información. Las amenazas a la seguridad de la red pueden provenir de varias fuentes, incluyendo:
El malware
El uso inapropiado de la red
La manipulación de los datos
La interrupción de los servicios
Para reducir los riesgos de seguridad en la red, los administradores de red deben comprender los riesgos existentes y tomar medidas para mitigarlos.
Es importante identificar los riesgos de seguridad en la red y comprender los factores que contribuyen a ellos. Esto incluye la identificación y comprensión de:
Los dispositivos de la Red
Protocolos utilizados en la red
Usuarios autorizados y no autorizados
Puntos débiles de la red
Mecanismos de seguridad existentes
Una vez que se haya identificado los riesgos de seguridad en la red, los administradores de red deben tomar medidas para mitigarlos. Esto incluye la implementación de:
Políticas de seguridad
Configuración de mecanismos de seguridad
Aplicación de actualizaciones de seguridad
Supervisión de la red para detectar cualquier actividad sospechosa
También es importante formar a los usuarios sobre la seguridad de la red para reducir el riesgo de que se cometan errores de seguridad.
Asegurar los Puertos de Acceso Remoto
Asegurar los Puertos de Acceso Remoto es una parte importante de la seguridad de la red. Esto permite a los administradores de red limitar el acceso a los servidores de la red, restringiendo el acceso a los puertos de acceso remoto. Esto significa que los usuarios solo pueden acceder a los servidores desde los puertos específicos que el administrador de red ha autorizado. Esto reduce el riesgo de que los usuarios no autorizados puedan acceder a la red. Además, los administradores de red pueden asegurar los puertos de acceso remoto mediante:
El uso de contraseñas seguras
Autenticación de dos factores
Otras medidas de seguridad
Esto garantiza que los usuarios autorizados tengan acceso a la red, mientras que los usuarios no autorizados se mantienen fuera. Asegurar los puertos de acceso remoto es una forma eficaz de proteger la red de amenazas externas.
Utilizar Contraseñas Seguras para Proteger su Red
Las contraseñas seguras son una parte importante de la seguridad de la red. Estas contraseñas deben ser lo suficientemente fuertes como para evitar que los ciberdelincuentes o cualquier otra persona no autorizada acceda a la red.
Es importante que los usuarios utilicen contraseñas seguras para proteger su red. Estas contraseñas deben contener una combinación de letras, números y símbolos. Las contraseñas deben ser lo suficientemente largas como para que sean difíciles de adivinar. Además, los usuarios deben evitar usar contraseñas comunes o predecibles, como su nombre de usuario, dirección de correo electrónico o número de teléfono.
Es importante que los usuarios cambien sus contraseñas con regularidad. Esto ayudará a asegurar que la red esté protegida de los intentos de acceso no autorizado. Además, los usuarios deben evitar compartir sus contraseñas con otros usuarios. Esto ayudará a asegurar que la red esté segura.
Para proteger la red, los usuarios deben utilizar contraseñas seguras. Estas contraseñas deben ser lo suficientemente fuertes como para evitar que los hackers o cualquier otra persona no autorizada acceda a la red. Al seguir estas pautas, los usuarios pueden estar seguros de que su red estará protegida.
Utilizar Herramientas de Seguridad para Proteger su Red
Utilizar herramientas de seguridad para proteger su red es una forma importante de garantizar la seguridad de los datos y los sistemas informáticos. Estas herramientas pueden ayudar a proteger la red de amenazas externas, como:
El malware
El phishing
Los ataques de cibercriminales
También pueden ayudar a prevenir el acceso no autorizado a los datos almacenados en la red.
Las herramientas de seguridad comunes incluyen:
Firewalls
Antivirus
Antispyware
Servidores Proxy
Sistemas de detección de intrusos (IPS)
Soluciones de cifrado
Estas herramientas pueden ayudar a detectar y bloquear cualquier actividad sospechosa, como:
Intentos de acceso no autorizado
Descargas de archivos sospechosos
Actividades de red anómalas
Estas herramientas también pueden ayudar a proteger la red de ataques de malware, como virus, troyanos y gusanos.
Además, es importante implementar una estrategia de seguridad para proteger la red. Esto incluye:
Establecer políticas de seguridad
Configurar la seguridad de la red
Realizar pruebas de seguridad periódicas
Asegurarse de que todos los usuarios de la red estén conscientes de los riesgos de seguridad
Esto ayudará a asegurar que la red esté protegida contra amenazas externas y asegurará que los datos almacenados en la red estén seguros.
Conclusión
El principio de mínimos privilegios (PoLP) es una herramienta importante para proteger su red. Esta técnica les permite a los administradores limitar los privilegios de los usuarios, lo que reduce el riesgo de ataques externos y de malware. Al aplicar el principio de mínimos privilegios, los administradores pueden asegurar que los usuarios no tienen acceso a recursos innecesarios y a datos confidenciales. Esto aumenta la seguridad de la red y reduce el riesgo de violación de datos.
¡Proteja su Red con el Principio de Mínimos Privilegios!
Asegúrese de que su red esté protegida y libre de amenazas. El principio de mínimos privilegios (PoLP) es una práctica de seguridad recomendada para reducir el riesgo de violación de datos y de seguridad. Esta práctica implica limitar el acceso a los recursos de red a aquellos usuarios y procesos que necesitan acceso para realizar sus tareas.
Si desea obtener más información sobre el principio de mínimos privilegios, ¡visite Nuestro apartado contacto de nuestra WEB para obtener asesoramiento y consejos de seguridad!
También puede unirse a nuestro canal de Telegram DCSeguridad para recibir notificaciones y actualizaciones sobre temas de seguridad. ¡Proteja su red hoy mismo!
La seguridad en línea es un tema crucial para cualquier empresa que quiera proteger sus activos y datos críticos. Una forma de mejorar la seguridad en línea es mediante la implementación de una DMZ (zona desmilitarizada), que actúa como una barrera entre la red interna de una empresa y la red externa. ¿Pero qué es una DMZ?
En este artículo, exploraremos qué es una DMZ, por qué es importante para la seguridad de tu empresa y cómo configurarla de la mejor manera para proteger tus activos críticos en línea. Discutiremos los diferentes riesgos asociados con la exposición de servicios en la red, así como los servicios que se deben y no se deben colocar en una DMZ. También analizaremos cómo configurar el firewall para la DMZ y qué prácticas de monitoreo y mantenimiento se deben seguir para mantener la DMZ segura.
Además, te mostraremos cómo seleccionar los servicios adecuados para colocar en la DMZ y cómo hacer pruebas de penetración para detectar vulnerabilidades en la DMZ. Por último, te presentaremos cómo una DMZ puede ayudar a tu empresa.
¿Qué es una DMZ?
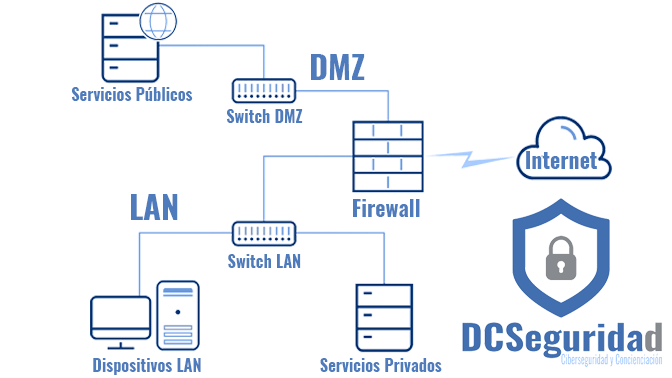
Una DMZ (zona desmilitarizada) es una red aislada que se encuentra entre la red interna de una empresa y la red externa, como Internet. La DMZ actúa como una zona "neutral" en la que se pueden colocar servicios que necesitan ser accesibles desde el exterior, como servidores web, servidores de correo electrónico y servidores de FTP, sin comprometer la seguridad de la red interna.
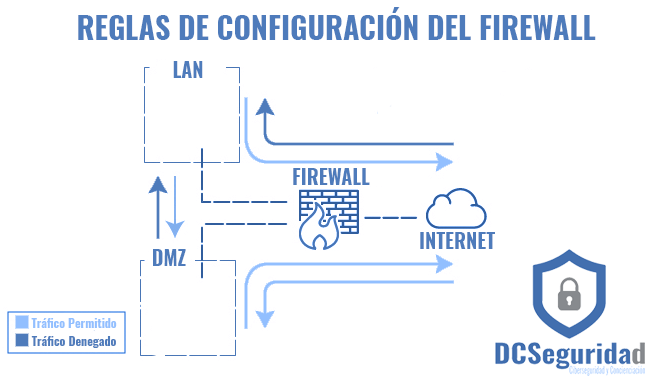
La DMZ se configura típicamente mediante el uso de uno o más firewalls, que controlan el tráfico de red hacia y desde la DMZ. Los firewalls se configuran para permitir el tráfico desde la red externa hacia los servicios de la DMZ, mientras que limitan o bloquean el tráfico desde la DMZ hacia la red interna.
La DMZ puede ser una solución efectiva para mejorar la seguridad en línea de una empresa, ya que ayuda a reducir la superficie de ataque al limitar el número de servicios expuestos al exterior.
Riesgo de exponer servicios en tu red al exterior
Exponer servicios en la red de una empresa al exterior conlleva riesgos significativos de seguridad. Si un servicio es explotado por un atacante, puede ser utilizado para comprometer toda la red interna de la empresa, lo que podría resultar en la pérdida de datos, interrupción de los servicios, y en el peor de los casos, una violación masiva de la privacidad y la seguridad de los clientes.
Además, los ataques a servicios expuestos en la red son cada vez más comunes y sofisticados. Los atacantes utilizan una variedad de herramientas y técnicas para escanear y detectar servicios expuestos en la red, y pueden utilizar vulnerabilidades conocidas para explotarlos y comprometer la red interna de la empresa.
Por lo tanto, es esencial que las empresas implementen medidas efectivas de seguridad para proteger sus servicios en línea. Una DMZ puede ser una solución efectiva para reducir la exposición de servicios en línea y limitar el riesgo de ataques externos. Sin embargo, es importante configurar la DMZ de manera adecuada y seguir las mejores prácticas de seguridad para garantizar que la DMZ sea una barrera efectiva contra los ataques externos.
¿Qué servicios se deben de montar en una DMZ?
No todos los servicios de una empresa deben ser colocados en la DMZ. Solo los servicios que necesitan ser accesibles desde el exterior deben ser colocados en la DMZ. Algunos ejemplos de servicios que pueden ser colocados en la DMZ incluyen:
Servidores web: Los servidores web alojan sitios web y aplicaciones web, y son accesibles desde el exterior a través de Internet. Colocar un servidor web en la DMZ puede limitar la exposición de la red interna a posibles ataques externos.
Servidores de correo electrónico: Los servidores de correo electrónico manejan el correo electrónico entrante y saliente, y son accesibles desde el exterior a través de Internet. Colocar un servidor de correo electrónico en la DMZ puede reducir el riesgo de que un atacante acceda a la red interna de la empresa.
Servidores FTP: Los servidores FTP permiten la transferencia de archivos entre sistemas y son accesibles desde el exterior a través de Internet. Colocar un servidor FTP en la DMZ puede limitar el riesgo de que un atacante obtenga acceso a los sistemas internos de la empresa.
Servidores VPN: Los servidores VPN permiten a los usuarios remotos acceder a la red interna de la empresa de forma segura. Colocar un servidor VPN en la DMZ puede limitar el riesgo de que un atacante acceda directamente a la red interna de la empresa a través de una conexión VPN.
Sistemas de almacenamiento de red (NAS): Los sistemas de almacenamiento de red proporcionan acceso a los datos almacenados en la red interna de la empresa y son accesibles desde el exterior a través de Internet. Colocar un NAS en la DMZ puede limitar la exposición de la red interna a posibles ataques externos.
Es importante tener en cuenta que no todos los servicios deben ser colocados en la DMZ. Algunos servicios, como los sistemas de base de datos, generalmente no necesitan ser accesibles desde el exterior y deben ser colocados en la red interna de la empresa.
En general, es importante evaluar cuidadosamente qué servicios deben ser colocados en la DMZ y cuáles no, para garantizar una protección adecuada de la red interna de la empresa.
¿Cómo hay que configurar el Firewall para la DMZ?
Para proteger adecuadamente la DMZ, es esencial configurar correctamente el Firewall de la empresa. A continuación, se detallan algunas de las configuraciones básicas necesarias para asegurar la DMZ:
Segmentación de redes: La DMZ debe estar separada de la red interna de la empresa por el Firewall. Esto se logra mediante la creación de dos zonas o segmentos de red separados en el Firewall, uno para la DMZ y otro para la red interna. De esta manera, cualquier tráfico que llegue a la DMZ no podrá propagarse a la red interna y viceversa.
Reglas de Firewall: Es importante establecer reglas de Firewall para limitar el tráfico que entra y sale de la DMZ. Por ejemplo, se deben permitir solo los puertos y protocolos necesarios para los servicios que se alojan en la DMZ. Además, se deben restringir los puertos y protocolos que no sean necesarios, así como cualquier tráfico que no esté autorizado.
Inspección profunda de paquetes: La inspección profunda de paquetes es una función de Firewall que permite analizar el contenido de los paquetes de red que atraviesan el Firewall. Esto permite detectar y bloquear ataques de red malintencionados y prevenir que el tráfico no autorizado llegue a la DMZ.
Actualizaciones y parches de seguridad: Es esencial mantener el Firewall actualizado con las últimas actualizaciones y parches de seguridad para garantizar su correcto funcionamiento y protección de la DMZ. Los Firewalls deben ser actualizados y parcheados regularmente para garantizar la seguridad y la estabilidad.
Monitoreo y registro de eventos: El monitoreo y registro de eventos de Firewall permite identificar y analizar cualquier actividad inusual en la DMZ. El registro de eventos también puede ayudar a identificar y analizar posibles incidentes de seguridad y prevenir futuros ataques.
En resumen, configurar un Firewall adecuado es esencial para garantizar la seguridad de la DMZ y proteger la red interna de la empresa. Es importante segmentar adecuadamente las redes, establecer reglas de Firewall apropiadas, realizar inspecciones profundas de paquetes, mantener actualizado el Firewall y monitorear y registrar eventos de Firewall para detectar posibles amenazas a la DMZ.
Reglas de configuración del Firewall
Origen
Destino
Acción
LAN
Internet
Permitir
LAN
DMZ
Permitir
DMZ
LAN
Denegar
DMZ
Internet
Permitir
Internet
DMZ
Permitir
Internet
LAN
Denegar
Conclusiones Finales
A continuación, se presentan algunas conclusiones finales:
La DMZ es una solución importante para proteger los servicios y recursos de la red interna de la empresa al exponerlos al exterior.
Al implementar una DMZ, es importante definir qué servicios y recursos se alojarán en ella. Se deben considerar factores como el nivel de riesgo y la importancia de los servicios y recursos.
La configuración adecuada del Firewall es esencial para proteger la DMZ y la red interna de la empresa. Se deben establecer reglas de Firewall adecuadas, realizar inspecciones profundas de paquetes y mantener actualizado el Firewall.
Es importante mantener la DMZ y el Firewall actualizados y parcheados regularmente para garantizar su seguridad y estabilidad.
En conclusión, implementar una DMZ correctamente configurada es una de las mejores prácticas de seguridad para proteger los servicios y recursos de la red interna de una empresa. Con una configuración adecuada del Firewall y un monitoreo y registro de eventos adecuado, la DMZ puede proporcionar una capa adicional de seguridad a la empresa.
Recuerda que, aunque la DMZ es una medida de seguridad importante, no es una solución completa. Las empresas también deben considerar otras medidas de seguridad, como la autenticación de usuarios, la encriptación de datos y la monitorización continua de la red para mantener la seguridad de su infraestructura de TI.
¡Descubre cómo una DMZ puede ayudar a tu empresa!
Si estás interesado en implementar una DMZ en tu empresa o necesitas ayuda para asegurar tus servicios y recursos, en DCSeguridad podemos ayudarte. Somos una empresa especializada en ciberseguridad y podemos ayudarte a implementar una DMZ adecuada y configurar tu Firewall de forma segura.
Además, ofrecemos una variedad de servicios de seguridad informática, como evaluación de vulnerabilidades, auditorías de seguridad, gestión de identidad y acceso, y monitoreo continuo de la red.
Si deseas obtener más información sobre cómo podemos ayudarte, visita nuestro sitio web en https://dcseguridad.es/#contacto. También puedes unirte a nuestro grupo de Telegram en https://t.me/dciberseguridad para mantenerte informado sobre las últimas noticias y tendencias en seguridad informática. ¡No esperes más y protege tu empresa hoy mismo con DCSeguridad!
Este es un extracto sobre los puntos que se tratarán en "Concienciación en Ciberseguridad para empresas y usuarios parte III":
Medidas de seguridad y buenas prácticas: se discutirán medidas de seguridad y buenas prácticas que pueden ayudar a detectar amenazas y protegerse de ellas.
Securizando a las personas: se hablará sobre la importancia de asegurar a las personas y no solo a los sistemas y dispositivos técnicos.
Algunas medidas de seguridad técnicas: se presentarán algunas medidas de seguridad técnicas que se pueden implementar para protegerse de amenazas.
¿Cómo identifico si es una amenaza?: se explicará cómo identificar si una actividad o mensaje es una amenaza o sospechoso.
Navegación ¿segura?: se hablará sobre la navegación segura y cómo protegerse mientras se navega por internet.
Qué hacer en caso de Ransomware: se discutirán las medidas que se deben tomar en caso de ser víctima de un ataque de ransomware.
Las contraseñas: se presentarán buenas y malas prácticas en cuanto a la elección y gestión de contraseñas.
Peligros en Redes Sociales: se hablará sobre los peligros que pueden existir en las redes sociales y cómo protegerse de ellos.
Necesidad de concienciación: se explicará la importancia de la concienciación en ciberseguridad y cómo puede contribuir a la protección de la empresa y sus usuarios.
¿Cómo me protejo?: se presentarán algunas medidas de protección que se pueden tomar para protegerse de las amenazas cibernéticas.
Buenas prácticas de concienciación: se discutirán algunas buenas prácticas de concienciación para fomentar una cultura de ciberseguridad en la empresa.
Medidas de seguridad y buenas prácticas
La ciberseguridad es una preocupación cada vez más importante en el mundo actual. A medida que la tecnología avanza y se vuelve más integrada en nuestras vidas cotidianas, también aumentan los riesgos de ataques cibernéticos. No importa quién sea usted, ya sea un individuo, una pequeña empresa o una gran corporación, todos estamos en riesgo de ser víctimas de ataques cibernéticos. Por eso, es importante tomar medidas de seguridad y seguir buenas prácticas para protegerse contra estas amenazas. En este artículo, abordaremos algunas medidas de seguridad técnicas y no técnicas que pueden ser utilizadas para secuizar a las personas y protegerse de las amenazas cibernéticas. También discutiremos cómo identificar si una amenaza es real y qué hacer en caso de un ataque, así como la necesidad de concienciación en seguridad cibernética y buenas prácticas para protegerse.
Securizando a las personas
"Securizando a las personas" se refiere a la implementación de medidas de seguridad específicas en el comportamiento y actividades de los usuarios finales para prevenir y proteger contra amenazas cibernéticas. A menudo, los empleados de una empresa son considerados el eslabón más débil en la cadena de seguridad cibernética, ya que pueden ser engañados o manipulados para realizar acciones que comprometan la seguridad de la organización.
La securización de las personas implica educar a los usuarios finales sobre las mejores prácticas de seguridad, mejorar la conciencia de seguridad y establecer políticas y procedimientos que fomenten el comportamiento seguro y la protección de los activos de información de la organización. También puede incluir la implementación de tecnologías de seguridad adicionales, como autenticación de dos factores y cifrado de extremo a extremo para asegurar la confidencialidad y la integridad de los datos.
Algunas medidas de securización de las personas incluyen la realización de capacitaciones de seguridad cibernética regulares, la creación de políticas de seguridad de la información claras y accesibles para los empleados, y la implementación de controles de seguridad técnicos como firewalls y antivirus. Al mejorar la seguridad de los usuarios finales, las organizaciones pueden reducir el riesgo de ciberataques y aumentar la resiliencia de la empresa ante posibles amenazas.
Algunas medidas de seguridad técnicas
Algunas medidas de seguridad técnicas que pueden ayudar a proteger nuestros dispositivos y datos son:
Actualizar el software: Mantener nuestro sistema operativo, aplicaciones y software de seguridad actualizados es esencial para evitar vulnerabilidades conocidas y prevenir ataques.
Instalar un antivirus: Un buen software antivirus puede detectar y eliminar amenazas de seguridad, como virus, malware y troyanos, y puede proteger nuestro dispositivo en tiempo real.
Usar cortafuegos: Un cortafuegos puede ayudar a bloquear el tráfico no autorizado en nuestra red y evitar que los atacantes accedan a nuestros dispositivos.
Utilizar una red privada virtual (VPN): Una VPN puede proteger nuestra información y navegación al encriptar nuestros datos y hacer que nuestras conexiones sean más seguras.
Hacer copias de seguridad: Realizar copias de seguridad regulares de nuestros datos es importante para protegerlos en caso de pérdida o de un ataque de ransomware.
Utilizar autenticación de dos factores: La autenticación de dos factores puede proporcionar una capa adicional de seguridad al requerir un segundo factor de autenticación, como un código enviado a nuestro teléfono, para acceder a nuestra cuenta.
Deshabilitar servicios y funciones innecesarios: Desactivar los servicios y funciones que no necesitamos, como la conexión Bluetooth o el acceso remoto, puede reducir las vulnerabilidades de seguridad.
Es importante tener en cuenta que estas medidas de seguridad técnicas son solo una parte de un enfoque integral de seguridad y deben complementarse con medidas de seguridad personal y buenas prácticas de concienciación.
¿Cómo identifico si es una amenaza?
Para identificar si algo es una amenaza, es importante tener en cuenta ciertos indicadores comunes de que algo puede no ser seguro. Algunos de los indicadores que puedes buscar incluyen:
Enlaces sospechosos: los enlaces que llevan a páginas web desconocidas o no confiables pueden ser una señal de que algo no está bien. Si no estás seguro de la seguridad de un enlace, es mejor no hacer clic en él.
Archivos adjuntos sospechosos: los archivos adjuntos de correo electrónico o mensajes de texto que no esperas o que parecen inusuales también pueden ser una señal de que algo no está bien.
Mensajes no solicitados: si recibes un mensaje no solicitado de un remitente desconocido, es posible que sea un intento de phishing o una estafa. No compartas información personal ni hagas clic en enlaces en estos mensajes.
Pedidos de información personal: los correos electrónicos o mensajes que te solicitan información personal, como contraseñas o información bancaria, son altamente sospechosos. Las empresas legítimas nunca te pedirán que proporciones esta información por correo electrónico o mensaje.
Advertencias de seguridad: si tu navegador web o software de seguridad emite una advertencia de seguridad, es importante prestar atención y tomar medidas para protegerte.
Si notas alguno de estos indicadores, es importante que seas cauteloso y tomes medidas para proteger tus dispositivos y tu información personal.
Navegación ¿segura?
La navegación segura es un tema de vital importancia en la actualidad, especialmente porque gran parte de nuestras actividades cotidianas se realizan en línea. A la hora de navegar por Internet, es importante tener en cuenta que no todos los sitios web son seguros, y que algunos pueden ser utilizados por ciberdelincuentes para llevar a cabo ataques o estafas.
En este sentido, la retórica juega un papel importante en la navegación segura, ya que es necesario desarrollar habilidades para identificar los signos de una página web insegura. La retórica es el arte de persuadir y comunicar efectivamente a través de la palabra y otros recursos lingüísticos, por lo que puede ayudarnos a detectar ciertos patrones o elementos que indiquen la presencia de una amenaza en línea.
Por ejemplo, algunos indicios que pueden alertarnos sobre la seguridad de un sitio web incluyen la falta de cifrado de datos, la presencia de ventanas emergentes sospechosas, el uso de enlaces no seguros o la presencia de errores gramaticales y ortográficos. Es importante estar atentos a estos detalles y tener precaución al proporcionar información personal o financiera en línea.
Para asegurarnos de que estamos navegando de forma segura, podemos utilizar herramientas como antivirus, navegadores seguros y extensiones de seguridad. Además, es importante mantener nuestro software actualizado y utilizar contraseñas seguras y únicas para cada cuenta en línea. En resumen, la navegación segura requiere de una combinación de habilidades, herramientas y precauciones para mantener nuestra información y privacidad a salvo en línea.
Qué hacer en caso de Ransomware
El ransomware es una forma de ataque cibernético en la que los ciberdelincuentes cifran los datos de una persona o empresa y luego exigen un rescate para desbloquearlos. Si te enfrentas a un ataque de ransomware, es importante que tomes medidas rápidas y efectivas para minimizar los daños. Aquí hay algunos pasos que puedes seguir:
Desconecta el dispositivo afectado de Internet: si descubres que tu dispositivo está siendo atacado por ransomware, desconéctalo inmediatamente de Internet. Esto puede prevenir que el ransomware se propague a otros dispositivos en la red.
No pagues el rescate: aunque puede ser tentador pagar el rescate para recuperar tus datos, no es una garantía de que los ciberdelincuentes realmente desbloqueen tus archivos y datos. Además, pagar el rescate puede animar a los ciberdelincuentes a seguir realizando ataques.
Busca herramientas de descifrado: existen algunas herramientas de descifrado que pueden ayudar a desbloquear tus archivos sin tener que pagar el rescate. Puedes buscar en línea para ver si hay herramientas disponibles para el tipo de ransomware que te ha afectado.
Restaura los datos desde una copia de seguridad: si tienes copias de seguridad de tus datos, puedes restaurarlos desde ahí. Asegúrate de que las copias de seguridad sean recientes y no estén infectadas con el ransomware.
Elimina el ransomware: si has identificado el ransomware en tu dispositivo, intenta eliminarlo utilizando un software antivirus actualizado. Si no puedes hacerlo tú mismo, busca ayuda de un experto en seguridad informática.
Recuerda que la mejor manera de protegerte del ransomware es tomar medidas preventivas, como mantener tus sistemas y software actualizados, hacer copias de seguridad de tus datos y evitar abrir correos electrónicos o archivos sospechosos.
Las contraseñas: Malas y buenas prácticas
Las contraseñas son una de las principales líneas de defensa para proteger nuestra información en línea, ya sea para nuestras cuentas personales o para el acceso a sistemas empresariales. Sin embargo, muchas personas no toman en serio la importancia de una buena práctica en la creación y gestión de contraseñas. El uso de contraseñas débiles y la reutilización de contraseñas son errores comunes que pueden comprometer nuestra seguridad en línea.
Las buenas prácticas para contraseñas incluyen utilizar una combinación de letras, números y símbolos, y no utilizar palabras comunes o fácilmente adivinables. También es importante utilizar una contraseña diferente para cada cuenta, y cambiarlas regularmente. Además, se recomienda utilizar herramientas de gestión de contraseñas para generar y almacenar contraseñas seguras.
Por otro lado, las malas prácticas para contraseñas incluyen el uso de contraseñas simples, como "1234" o "contraseña", el uso de información personal como fechas de nacimiento o nombres de familiares, y la reutilización de contraseñas para varias cuentas.
Es importante tener en cuenta que las contraseñas fuertes no son la única línea de defensa para proteger nuestra información en línea. También debemos tomar otras medidas de seguridad, como habilitar la autenticación de dos factores siempre que sea posible, actualizar nuestro software y sistemas operativos regularmente, y evitar hacer clic en enlaces sospechosos o descargar archivos de sitios web no confiables.
Peligros en Redes Sociales
Las redes sociales se han convertido en una herramienta esencial en la vida diaria de muchas personas, sin embargo, también se han convertido en un terreno fértil para los ciberdelincuentes. Las redes sociales pueden ser un blanco fácil para la difusión de información falsa, la propagación de malware, el robo de datos personales y las estafas. Por lo tanto, es fundamental tomar medidas de seguridad para protegerse de los peligros en las redes sociales.
Entre las buenas prácticas a seguir, destacamos:
Verificación de la privacidad de las cuentas: asegurarse de que sólo amigos y personas de confianza puedan ver y acceder a la información que se comparte en la red social.
Evitar hacer clic en enlaces sospechosos o mensajes de desconocidos: no se debe hacer clic en enlaces sospechosos ni descargar archivos que se reciban de personas desconocidas.
No compartir información personal: no es recomendable compartir información personal como el número de teléfono, la dirección o el número de identificación en las redes sociales.
Revisar las políticas de privacidad de la red social: es importante leer y comprender las políticas de privacidad de la red social para saber cómo se está utilizando y compartiendo la información personal.
Mantener actualizado el software de seguridad: se debe mantener actualizado el software de seguridad en el dispositivo y en la cuenta de la red social para protegerse de las amenazas en línea.
Ser cauteloso al utilizar aplicaciones de terceros: se deben revisar las políticas de privacidad de las aplicaciones de terceros y ser cuidadosos al permitir el acceso a la información personal de la cuenta de la red social.
Ser cuidadoso con la información compartida en línea: no compartir información personal o sensible, como datos bancarios o contraseñas, en la red social.
Siguiendo estas medidas de seguridad, se puede reducir significativamente la probabilidad de ser víctima de ciberdelincuentes en las redes sociales.
Necesidad de concienciación
La concienciación en ciberseguridad es esencial para mantenernos protegidos en un entorno cada vez más digitalizado. Aunque la seguridad técnica puede proporcionar una barrera de protección, en última instancia, la forma más efectiva de protegerse contra las amenazas en línea es a través de la concienciación y la educación. La falta de concienciación en ciberseguridad y la ignorancia en torno a las buenas prácticas pueden llevar a la exposición de información sensible y a la pérdida de datos críticos, lo que puede ser perjudicial para las personas y las organizaciones.
Es necesario que tanto las personas como las empresas se comprometan a adoptar una cultura de seguridad cibernética, donde la seguridad sea una prioridad en la toma de decisiones diarias y se promuevan prácticas seguras. La formación y la educación son esenciales para garantizar que los empleados y los usuarios comprendan los riesgos y sepan cómo protegerse a sí mismos y a la empresa contra las amenazas cibernéticas. La concienciación en ciberseguridad también ayuda a crear un ambiente en el que los empleados estén motivados y comprometidos en la protección de los datos y la información de la empresa.
Es importante que los individuos estén al tanto de los tipos de amenazas más comunes, sepan cómo detectarlas y tengan claro qué hacer en caso de verse afectados por una de ellas. También es fundamental que las empresas promuevan una cultura de seguridad que involucre a todos los empleados y que establezcan políticas claras y prácticas para prevenir y responder a las amenazas en línea. La concienciación en ciberseguridad no sólo es una responsabilidad de las empresas, sino que también es responsabilidad de cada uno de nosotros como usuarios y ciudadanos digitales.
¿Cómo me protejo?
Para protegerte de las amenazas cibernéticas, hay varias medidas que puedes tomar. Algunas de las más importantes son:
Mantén tu software actualizado: Asegúrate de que tu sistema operativo, tus aplicaciones y tus programas antivirus estén actualizados. Las actualizaciones a menudo contienen parches de seguridad que protegen contra vulnerabilidades conocidas.
Usa contraseñas seguras: Usa contraseñas únicas y complejas para cada cuenta. Considera el uso de un gestor de contraseñas para generar y almacenar contraseñas seguras.
Sé cauteloso al hacer clic: No hagas clic en enlaces o archivos adjuntos sospechosos, incluso si provienen de una fuente aparentemente confiable. Verifica la dirección de correo electrónico y la URL antes de hacer clic en cualquier cosa.
Configura la autenticación de dos factores: La autenticación de dos factores es una capa adicional de seguridad que requiere un segundo factor de autenticación, como un código enviado a tu teléfono o un token de autenticación físico, además de tu contraseña.
Usa una VPN: Una red privada virtual (VPN) encripta tu tráfico de Internet y oculta tu dirección IP, lo que puede ayudar a proteger tu privacidad y seguridad en línea.
Mantén tus datos personales privados: No reveles información personal en línea, como tu dirección, número de teléfono o información de tarjeta de crédito, a menos que sea absolutamente necesario.
Sé consciente de las estafas en línea: Aprende a reconocer los tipos de estafas en línea, como el phishing y la ingeniería social, y mantente alerta a los intentos de engaño.
Recuerda que ninguna medida de seguridad es 100% efectiva, pero al tomar estas medidas, puedes reducir significativamente tu riesgo de sufrir una amenaza cibernética.
Buenas prácticas de concienciación
Las buenas prácticas de concienciación son fundamentales para mantener un entorno seguro tanto en el ámbito personal como profesional. Es importante que todos los usuarios tengan un conocimiento básico sobre las amenazas y riesgos a los que están expuestos, así como de las medidas de seguridad y buenas prácticas que deben seguir para protegerse.
Algunas de las buenas prácticas de concienciación que se pueden implementar son:
Formación y capacitación: Es importante que los usuarios reciban una formación adecuada sobre ciberseguridad y las amenazas a las que están expuestos. Además, es recomendable realizar simulaciones de ataques y pruebas de phishing para que los usuarios aprendan a identificar los ataques y a no caer en engaños.
Mantener el software actualizado: Mantener actualizado el software de los dispositivos es fundamental para evitar vulnerabilidades que puedan ser aprovechadas por los ciberdelincuentes. Es recomendable activar las actualizaciones automáticas para garantizar que el software esté siempre actualizado.
Uso de herramientas de seguridad: Es recomendable utilizar herramientas de seguridad, como antivirus, firewalls y filtros web, para proteger los dispositivos y la red. Estas herramientas pueden detectar y bloquear amenazas antes de que puedan causar daños.
Uso de contraseñas seguras: Es fundamental utilizar contraseñas seguras y complejas, que incluyan letras, números y símbolos. Además, es recomendable utilizar contraseñas diferentes para cada cuenta y cambiarlas regularmente.
Copias de seguridad: Es importante realizar copias de seguridad de forma regular para evitar la pérdida de datos en caso de un ataque de ransomware o una falla del sistema. Las copias de seguridad deben almacenarse en un lugar seguro y separado de los datos originales.
Sensibilización: Es importante crear una cultura de sensibilización en cuanto a ciberseguridad, es decir, que los usuarios sean conscientes de los riesgos y amenazas a los que están expuestos y que sigan las medidas de seguridad y buenas prácticas establecidas.
Seguridad en la nube: Si se utilizan servicios en la nube, es importante asegurarse de que el proveedor de servicios tenga medidas de seguridad adecuadas y de que se sigan las buenas prácticas de seguridad para proteger la información almacenada en la nube.
En resumen, las buenas prácticas de concienciación son fundamentales para mantener un entorno seguro. Los usuarios deben recibir formación adecuada, utilizar herramientas de seguridad, mantener el software actualizado, utilizar contraseñas seguras, realizar copias de seguridad, crear una cultura de sensibilización y asegurarse de que se sigan las buenas prácticas de seguridad en la nube.
Conclusiones Finales
En conclusión, la ciberseguridad se ha convertido en un aspecto crucial tanto para empresas como para usuarios individuales, dado el constante aumento de las amenazas cibernéticas en la actualidad. A través de este artículo, hemos explorado una variedad de tipos de amenazas cibernéticas, desde el ransomware y el phishing hasta el smishing y la Envenenamiento SEO, y hemos brindado medidas de seguridad técnicas y buenas prácticas que ayudarán a los usuarios a protegerse contra estas amenazas. Además, destacamos la importancia de la concienciación en ciberseguridad y cómo tanto las empresas como los usuarios individuales pueden mejorar la seguridad a través de prácticas seguras y la educación continua. Con un enfoque proactivo y consciente de la ciberseguridad, podemos asegurarnos de que nuestros sistemas y datos estén protegidos contra las amenazas cibernéticas en constante evolución.
Por que confiar en DCSeguridad
En DCSeguridad ofrecemos servicios de ciberseguridad especialmente enfocados a PYMEs, tales como:
Instalación y Mantenimiento de Firewall (FWaaS)
Concienciación de Usuarios
Ciberseguridad Gestionada con nuestro XDR & EDR
Instalación y mantenimiento de VPN
Backup en la Nube como servicio (SaaS)
Análisis de Vulnerabilidades
Monitorización de Servicios contratados 24×7
Contacta con nosotros en nuestra sección de contacto y estaremos encantados de ayudarle a implantar y mantener servicios de ciberseguridad.
Para estar al día de nuestras actualizaciones, no dudes en unirte a nuestra comunidad de Telegram: https://t.me/dciberseguridad
En un mundo cada vez más digitalizado, la seguridad cibernética y la Concienciación en Ciberseguridad, se ha convertido en una prioridad tanto para empresas como para usuarios. Los ciberataques son cada vez más sofisticados y las amenazas evolucionan constantemente, lo que hace que la concienciación en ciberseguridad sea fundamental para protegerse y prevenir estos ataques.
Este conjunto de tres artículos sobre la concienciación en ciberseguridad para empresas y usuarios busca proporcionar una visión general de los diferentes tipos de amenazas a las que se enfrentan las organizaciones y los trabajadores, y cómo pueden protegerse contra ellas. Desde los tipos más comunes de ataques corporativos hasta las mejores prácticas para la navegación segura y el uso de contraseñas, estos artículos proporcionan información valiosa sobre cómo protegerse contra los ciberataques.
Además, en estos artículos se destaca la importancia de la concienciación en ciberseguridad para todos los empleados, no solo para los técnicos de seguridad, ya que incluso un empleado no técnico puede desempeñar un papel clave en la prevención de ataques.
En resumen, este conjunto de artículos es una guía útil para aquellos que deseen aumentar su concienciación en ciberseguridad y tomar medidas para protegerse contra las amenazas en línea.
Concienciación en Ciberseguridad para empresas y usuarios parte I
Este es un extracto sobre los puntos que se tratarán en "Concienciación en Ciberseguridad para empresas y usuarios parte I":
Introducción: se hará una introducción a los ciberataques y se discutirá la importancia de la ciberseguridad en la empresa.
Estado y evolución de diferente tipo de amenazas: se discutirán diferentes tipos de amenazas y cómo han evolucionado en el tiempo.
¿Quién debe velar por la ciberseguridad?: se abordará la pregunta de quién es responsable de velar por la ciberseguridad en la empresa y qué roles son importantes en este proceso.
¿Cómo se debe velar por la ciberseguridad?: se explicarán algunas de las mejores prácticas para proteger la seguridad de la empresa, incluyendo medidas de protección técnica y procesos de gestión de riesgos.
Papel del empleado no técnico en ciberseguridad: se discutirá el papel importante que tiene el empleado no técnico en la protección de la ciberseguridad de la empresa, incluyendo la necesidad de concienciación y capacitación.
Introducción: Ciberataques y necesidad de ciberseguridad en la empresa
En la actualidad, la ciberseguridad es uno de los temas más importantes para empresas y usuarios en todo el mundo. La digitalización de la economía y la sociedad ha creado un ecosistema en el que los ciberataques se han convertido en una amenaza real y frecuente. Los ciberataques pueden provocar daños importantes, tanto económicos como reputacionales, para las empresas, y pueden poner en peligro la seguridad y privacidad de la información personal de los usuarios.
El objetivo de la ciberseguridad es proteger los sistemas y datos de la empresa de posibles ciberataques. Sin embargo, los ciberataques evolucionan constantemente y son cada vez más sofisticados, lo que hace que las empresas tengan que estar preparadas para afrontarlos en todo momento. Además, la pandemia de COVID-19 ha acentuado aún más la importancia de la ciberseguridad debido al aumento del trabajo remoto y el uso de dispositivos personales en entornos laborales.
La necesidad de contar con una buena estrategia de ciberseguridad es cada vez más evidente. Las empresas deben ser conscientes de la importancia de la ciberseguridad y tomar medidas proactivas para prevenir posibles ciberataques. La educación y concienciación de los empleados sobre las mejores prácticas en ciberseguridad son fundamentales para minimizar los riesgos y evitar brechas de seguridad.
En resumen, la ciberseguridad es una necesidad clave para cualquier empresa y usuario. Las amenazas a la seguridad de los sistemas y datos son reales, y su prevención y mitigación requieren un enfoque proactivo y una comprensión profunda de los riesgos y las medidas de seguridad necesarias.
Estado y evolución de diferente tipo de amenazas
Los ciberataques pueden tomar muchas formas y tener diversos objetivos. Algunas de las amenazas más comunes son:
Malware: Es un software malicioso que se instala en un dispositivo sin el conocimiento del usuario con el fin de dañar el sistema, robar información o tomar control del dispositivo.
Phishing: Es una técnica en la que se suplanta la identidad de una entidad legítima (como un banco o una empresa) para engañar al usuario y obtener información confidencial, como contraseñas o datos bancarios.
Ransomware: Es un tipo de malware que secuestra los archivos o dispositivos de un usuario y pide un rescate para su liberación.
Ataques de fuerza bruta: Son ataques en los que un atacante intenta adivinar contraseñas o claves mediante la prueba de múltiples combinaciones hasta encontrar la correcta.
Ataques de denegación de servicio (DDoS): Consiste en la sobrecarga de un servidor o red mediante una gran cantidad de solicitudes, lo que hace que el servicio sea inaccesible para los usuarios.
Ingeniería social: Es una técnica que se basa en la manipulación psicológica de los usuarios para obtener información confidencial o acceso a sistemas.
Las amenazas de ciberseguridad están en constante evolución, y los ciberdelincuentes están utilizando técnicas cada vez más sofisticadas para llevar a cabo sus ataques. En los últimos años, se ha observado un aumento en los ataques de ransomware, especialmente en empresas y organizaciones gubernamentales. También ha habido un aumento en los ataques a dispositivos IoT (Internet de las cosas) y en el uso de ataques de ingeniería social, en los que los ciberdelincuentes se aprovechan de la confianza de los usuarios para obtener información confidencial.
Es importante tener en cuenta que la evolución de las amenazas no se detiene, y las empresas y usuarios deben estar siempre actualizados y preparados para enfrentar nuevos tipos de ataques. Es por ello, que, es fundamental contar con un plan de ciberseguridad sólido y actualizado para minimizar los riesgos y proteger los sistemas y datos de posibles amenazas.
¿Quién debe velar por la ciberseguridad?
La ciberseguridad es responsabilidad de todos en una empresa u organización, desde la alta dirección hasta los empleados de todos los niveles. Todos deben tomar medidas activas para proteger los sistemas y datos de la organización y minimizar los riesgos de ciberataques.
En primer lugar, la alta dirección de la empresa debe asumir la responsabilidad de establecer una política de ciberseguridad sólida y una estrategia clara para su implementación. Esto incluye la asignación de un presupuesto adecuado para la ciberseguridad, la designación de personal especializado para su gestión, y la evaluación regular de los riesgos de seguridad.
Los equipos de tecnología de la información (TI) y de seguridad también son responsables de implementar y mantener las medidas de seguridad necesarias para proteger los sistemas y datos de la empresa. Esto incluye la identificación de vulnerabilidades y la implementación de parches de seguridad, la gestión de contraseñas y la protección contra ataques de malware, phishing y otras formas de amenazas.
Los empleados no técnicos también tienen un papel importante en la ciberseguridad de la empresa. La educación y concienciación sobre las mejores prácticas en ciberseguridad son fundamentales para minimizar los riesgos y evitar brechas de seguridad. Los empleados deben estar informados sobre las políticas de seguridad de la empresa, tales como:
Gestión de contraseñas seguras
Identificación de correos electrónicos fraudulentos
La importancia de actualizar regularmente los programas de software
En resumen, la ciberseguridad es una responsabilidad compartida por todos los miembros de una empresa u organización. La alta dirección debe liderar la implementación de políticas de ciberseguridad y estrategias, los equipos de TI y seguridad deben implementar y mantener las medidas de seguridad necesarias, y los empleados no técnicos deben estar informados y educados sobre las mejores prácticas en ciberseguridad.
¿Cómo se debe velar por la ciberseguridad?
Para velar por la ciberseguridad de una empresa u organización, se deben seguir una serie de buenas prácticas y medidas de seguridad. A continuación, se detallan algunas de las principales acciones que se deben tomar:
Implementar medidas de seguridad técnicas: Esto incluye el uso de herramientas de seguridad, como firewalls, software antivirus, software de detección de intrusiones, monitoreo de redes y registros de auditoría, entre otros. Estas herramientas son esenciales para prevenir y detectar ataques y para proteger los sistemas y datos de la empresa.
Mantener actualizado el software: Es importante mantener al día el software de la empresa y aplicar parches de seguridad regularmente. Los parches solucionan vulnerabilidades conocidas en el software y ayudan a mantener el sistema seguro.
Gestionar las contraseñas: Las contraseñas son una de las principales medidas de seguridad para proteger los sistemas y datos de la empresa. Es importante que las contraseñas sean seguras y que se cambien periódicamente. Además, se debe asegurar que cada usuario tenga una contraseña única y que no se compartan contraseñas entre usuarios.
Realizar copias de seguridad: Es fundamental tener copias de seguridad de los datos de la empresa, ya que, en caso de un ataque, se puede recuperar la información perdida. Las copias de seguridad deben realizarse de forma regular y se deben almacenar en un lugar seguro.
Educación y concienciación: La educación y concienciación de los empleados es fundamental para minimizar los riesgos de ciberataques. Los empleados deben ser informados y capacitados sobre las mejores prácticas en ciberseguridad, como el manejo de correos electrónicos y la identificación de phishing, entre otros.
Políticas de seguridad: Las políticas de seguridad son esenciales para establecer un marco de referencia para la ciberseguridad de la empresa. Estas políticas deben definir las responsabilidades de cada persona en la organización y las medidas de seguridad que se deben tomar para proteger los sistemas y datos.
En resumen, la ciberseguridad requiere un enfoque integral que incluye la implementación de medidas de seguridad técnicas, la educación y concienciación de los empleados, la gestión adecuada de contraseñas y el mantenimiento del software actualizado, entre otros. Además, es esencial contar con políticas de seguridad sólidas para establecer un marco de referencia y responsabilidades claras en la empresa.
Papel del empleado no técnico en ciberseguridad
En una empresa, no solo el departamento de IT, debe velar por la ciberseguridad, sino que todos los empleados tienen un papel importante en la protección de los sistemas y datos de la empresa. A continuación, se detallan algunas de las principales acciones que los empleados no técnicos pueden tomar para contribuir a la ciberseguridad:
Mantener contraseñas seguras: Todos los empleados deben asegurarse de que sus contraseñas sean seguras y de cambiarlas periódicamente. Las contraseñas deben ser únicas y no deben compartirse entre usuarios.
Identificar correos electrónicos de phishing: Los correos electrónicos de phishing son una técnica común que los ciberdelincuentes utilizan para engañar a los empleados y obtener información confidencial. Los empleados deben estar capacitados para identificar correos electrónicos de phishing y no hacer clic en enlaces o descargar archivos adjuntos sospechosos.
Proteger los dispositivos: Todos los dispositivos que se utilizan en la empresa, ya sean ordenadores, portátiles, tablets o teléfonos móviles, deben estar protegidos con contraseñas seguras y software de seguridad actualizado. Además, se debe evitar instalar software desconocido o no autorizado en los dispositivos de la empresa.
Reportar incidentes de seguridad: Si un empleado sospecha que ha ocurrido un incidente de seguridad, como una brecha de datos o un ataque de malware, debe reportarlo de inmediato al departamento de IT de la empresa. De esta manera, se pueden tomar medidas rápidas para minimizar el impacto del incidente.
Cumplir con las políticas de seguridad: Todas las empresas tienen políticas de seguridad que establecen las mejores prácticas y medidas de seguridad que se deben tomar para proteger los sistemas y datos de la empresa. Los empleados no técnicos deben cumplir con estas políticas y tomar las medidas de seguridad necesarias para proteger la información de la empresa.
En resumen, los empleados no técnicos tienen un papel importante en la ciberseguridad de la empresa. Para contribuir a la ciberseguridad, los empleados deben:
Mantener contraseñas seguras
Identificar correos electrónicos de phishing
Proteger los dispositivos
Reportar incidentes de seguridad
Cumplir con las políticas de seguridad de la empresa.
Con el compromiso y la colaboración de todos los empleados, se pueden minimizar los riesgos de ciberataques y proteger los sistemas y datos de la empresa.
Continuará...
Por que confiar en DCSeguridad
En DCSeguridad ofrecemos servicios de ciberseguridad especialmente enfocados a PYMEs, tales como:
Instalación y Mantenimiento de Firewall (FWaaS)
Concienciación de Usuarios
Ciberseguridad Gestionada con nuestro XDR & EDR
Instalación y mantenimiento de VPN
Backup en la Nube como servicio (SaaS)
Análisis de Vulnerabilidades
Monitorización de Servicios contratados 24×7
Contacta con nosotros en nuestra sección de contacto y estaremos encantados de ayudarle a implantar y mantener servicios de ciberseguridad.
Para ofrecer las mejores experiencias, utilizamos tecnologías como las cookies para almacenar y/o acceder a la información del dispositivo. El consentimiento de estas tecnologías nos permitirá procesar datos como el comportamiento de navegación o las identificaciones únicas en este sitio. No consentir o retirar el consentimiento, puede afectar negativamente a ciertas características y funciones.
Funcional
Siempre activo
El almacenamiento o acceso técnico es estrictamente necesario para el propósito legítimo de permitir el uso de un servicio específico explícitamente solicitado por el abonado o usuario, o con el único propósito de llevar a cabo la transmisión de una comunicación a través de una red de comunicaciones electrónicas.
Preferencias
El almacenamiento o acceso técnico es necesario para la finalidad legítima de almacenar preferencias no solicitadas por el abonado o usuario.
Estadísticas
El almacenamiento o acceso técnico que es utilizado exclusivamente con fines estadísticos.El almacenamiento o acceso técnico que se utiliza exclusivamente con fines estadísticos anónimos. Sin un requerimiento, el cumplimiento voluntario por parte de tu proveedor de servicios de Internet, o los registros adicionales de un tercero, la información almacenada o recuperada sólo para este propósito no se puede utilizar para identificarte.
Marketing
El almacenamiento o acceso técnico es necesario para crear perfiles de usuario para enviar publicidad, o para rastrear al usuario en una web o en varias web con fines de marketing similares.