La ciberseguridad es un tema cada vez más importante en el mundo digital hoy en día. Todos buscamos las claves de Ciberseguridad efectiva ya que, tanto las empresas y los usuarios se enfrentan a una variedad de amenazas:
Ataques de hackers
Malware
Phishing
Para protegerse contra estas amenazas, es importante tener una estrategia de ciberseguridad bien diseñada y una comprensión de las diferentes capas de protección que se necesitan.
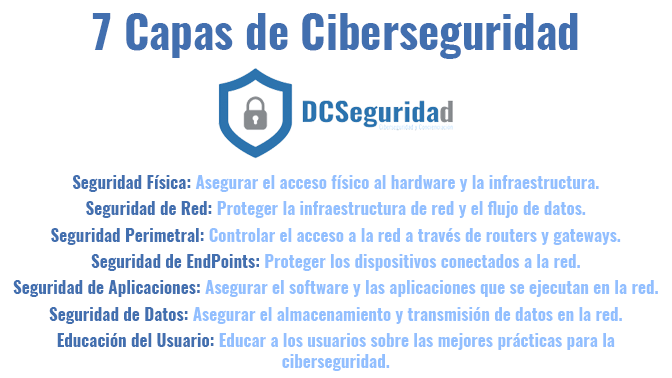
Aquí presentamos las 7 capas de ciberseguridad que toda organización o usuario debería considerar
Seguridad Física: Asegurar el acceso físico al hardware y la infraestructura.
La seguridad física es la primera capa de protección en la estrategia de ciberseguridad. Se refiere a la protección del hardware y la infraestructura física de la organización o usuario contra amenazas físicas, como el robo o la manipulación.
Para asegurar el acceso físico al hardware y la infraestructura, se deben tomar medidas de seguridad adecuadas. Por ejemplo:
Se pueden instalar cámaras de seguridad en las áreas de acceso restringido para supervisar quién entra y sale
También se pueden utilizar sistemas de control de acceso, como tarjetas de acceso o lectores de huellas dactilares, para limitar el acceso a las instalaciones solo a personas autorizadas.
Además, es importante asegurar la ubicación física de los dispositivos, como servidores, firewalls, routers, switches y otros equipos de red, en lugares seguros y protegidos. Los centros de datos, por ejemplo, deben tener una seguridad muy rigurosa para proteger los equipos críticos de la organización.
La seguridad física es esencial para proteger los recursos críticos de una organización contra el robo, vandalismo y daños. Al implementar medidas de seguridad física adecuadas, se pueden prevenir las amenazas físicas y garantizar la continuidad del negocio.
Seguridad de Red: Proteger la infraestructura de red y el flujo de datos.
La seguridad de red es la segunda capa de protección en la estrategia de ciberseguridad. Esta capa se refiere a la protección de la infraestructura de red y el flujo de datos contra amenazas de seguridad, como:
El malware
Los ataques de hackers
El espionaje
Interceptación de datos
Para proteger la infraestructura de red, se deben de implementar medidas de seguridad adecuadas, como el uso de firewalls, sistemas de detección de intrusos, análisis de vulnerabilidades, entre otros. Además, es importante asegurarse de que los dispositivos de red, como routers y switches, estén actualizados con las últimas actualizaciones de seguridad y parches para prevenir vulnerabilidades.
La protección del flujo de datos es una parte integral de la seguridad de red. Se deben utilizar protocolos de seguridad, como el cifrado y la autenticación, para garantizar que los datos transmitidos a través de la red estén protegidos y no sean interceptados por atacantes. Además, es importante implementar políticas de seguridad para controlar el acceso a la red y limitar el acceso solo a usuarios autorizados.
La seguridad de red es esencial para proteger la infraestructura de red y el flujo de datos contra amenazas de seguridad. Al implementar medidas de seguridad adecuadas, se pueden prevenir las amenazas de seguridad y garantizar la integridad y confidencialidad de los datos de la organización.
Seguridad Perimetral: Controlar el acceso a la red a través de routers y gateways.
La seguridad perimetral es la tercera capa de protección en la estrategia de ciberseguridad. Esta capa se enfoca en controlar el acceso a la red a través de routers y gateways, los cuales son puntos de entrada y salida críticos para la red.
Para controlar el acceso a la red, se pueden utilizar firewalls y otros dispositivos de seguridad para filtrar el tráfico entrante y saliente de la red. Esto permite bloquear el tráfico malicioso y garantizar que solo el tráfico autorizado tenga acceso a la red.
Por otra parte, la segmentación de red es una práctica común en la seguridad perimetral. Esto implica dividir la red en segmentos más pequeños, de modo que cada segmento tenga acceso limitado a otros segmentos. Esto ayuda a prevenir la propagación de amenazas a través de la red y limita el impacto de un ataque en caso de que ocurra.
Es importante destacar que la seguridad perimetral no es la única capa de seguridad que se debe implementar. Si bien es una capa esencial en la estrategia de ciberseguridad, no es suficiente por sí sola. Se deben implementar también otras capas, como la seguridad de red, seguridad de aplicaciones y seguridad de datos, para una protección completa.
La seguridad perimetral es esencial para controlar el acceso a la red a través de routers y gateways. Al implementar medidas de seguridad adecuadas, se pueden prevenir las amenazas de seguridad y garantizar que solo el tráfico autorizado tenga acceso a la red.
Seguridad de EndPoints: Proteger los dispositivos conectados a la red.
La seguridad de endpoints, también conocida como seguridad de dispositivos, es una capa crítica de la estrategia de ciberseguridad. Esta capa se enfoca en proteger los dispositivos conectados a la red, como computadoras portátiles, dispositivos móviles, servidores y otros dispositivos.
Los endpoints son una de las principales vulnerabilidades en una red, ya que pueden ser fácilmente comprometidos por atacantes. Por lo tanto, es esencial protegerlos para evitar el acceso no autorizado y el robo de datos.
Para proteger los endpoints, se pueden implementar diferentes medidas de seguridad. Estas deben incluir:
Antivirus y software de seguridad: es importante contar con software de seguridad actualizado en todos los dispositivos conectados a la red. Esto puede incluir software antivirus, antimalware y firewall personal.
Políticas de seguridad: se deben establecer políticas de seguridad claras para los usuarios y los dispositivos. Estas políticas deben de incluir:
Políticas de contraseñas fuertes
Limitar el acceso a los dispositivos y el uso de la red a los usuarios autorizados
Protección de los dispositivos perdidos o robados.
Actualizaciones de software: se deben aplicar todas las actualizaciones y parches de seguridad en todos los dispositivos. Esto puede incluir actualizaciones del sistema operativo, aplicaciones y otro software utilizado en los dispositivos.
Control de acceso: se pueden implementar controles de acceso para limitar el acceso de los dispositivos a la red y solo permitir el acceso de los dispositivos que cumplan con los requisitos de seguridad.
La seguridad de endpoints es esencial para proteger los dispositivos conectados a la red contra amenazas de seguridad. Al implementar medidas de seguridad adecuadas, se pueden prevenir las amenazas de seguridad y garantizar que los endpoints estén protegidos contra ataques.
Seguridad de Aplicaciones: Asegurar el software y las aplicaciones que se ejecutan en la red.
La seguridad de aplicaciones se enfoca en garantizar que el software y las aplicaciones que se ejecutan en la red estén protegidos contra amenazas de seguridad. Esta capa de seguridad es importante porque las aplicaciones son una de las principales fuentes de vulnerabilidades en una red.
Las amenazas de seguridad que pueden afectar a las aplicaciones pueden ser variadas, y pueden incluir:
Vulnerabilidades de software: las aplicaciones pueden tener errores o vulnerabilidades que permiten a los atacantes acceder a los sistemas o datos.
Ataques de denegación de servicio (DoS): los atacantes pueden inundar una aplicación con tráfico malicioso para abrumar la aplicación y causar su caída.
Inyección de código malicioso: los atacantes pueden inyectar código malicioso en una aplicación para comprometer los datos o sistemas de la red.
Para proteger las aplicaciones, se pueden implementar diferentes medidas de seguridad. Algunas de ellas incluyen:
Evaluación de vulnerabilidades: se deben realizar evaluaciones regulares de vulnerabilidades en las aplicaciones para detectar posibles vulnerabilidades y corregirlas de manera proactiva.
Autenticación y autorización: se deben implementar mecanismos de autenticación y autorización en las aplicaciones para limitar el acceso solo a los usuarios autorizados.
Control de acceso: se deben implementar controles de acceso en las aplicaciones para limitar el acceso a los datos y funciones solo a los usuarios autorizados.
Monitoreo y registro de actividad: se deben monitorear y registrar las actividades en las aplicaciones para detectar posibles amenazas de seguridad y realizar análisis forenses.
Protección contra inyección de código: se deben implementar medidas de seguridad para proteger las aplicaciones contra ataques de inyección de código malicioso.
La seguridad de aplicaciones es esencial para garantizar que el software y las aplicaciones que se ejecutan en la red estén protegidos contra amenazas de seguridad. Al implementar medidas de seguridad adecuadas, se pueden prevenir las amenazas de seguridad y garantizar que las aplicaciones estén protegidas contra ataques.
Seguridad de Datos: Asegurar el almacenamiento y transmisión de datos en la red.
La seguridad de datos es una de las capas más importantes de la ciberseguridad, ya que se enfoca en proteger la información sensible de la organización, incluyendo datos:
Confidenciales
Financieros
Personales.
Esta capa de seguridad se centra en asegurar el almacenamiento y la transmisión de los datos en la red.
Las amenazas a la seguridad de los datos pueden ser diversas, y pueden incluir:
Accesos no autorizados: los atacantes pueden tratar de acceder a los datos confidenciales de la organización a través de técnicas como el phishing, la ingeniería social o la explotación de vulnerabilidades en la red.
Pérdida de datos: los datos pueden perderse debido a fallos técnicos, errores humanos o desastres naturales, como incendios o inundaciones.
Robo de datos: los atacantes pueden robar los datos de la organización para su propio beneficio o para venderlos en el mercado negro.
Para proteger los datos, se pueden implementar diferentes medidas de seguridad, como:
Encriptación: se deben encriptar los datos sensibles para protegerlos en caso de que sean robados o interceptados.
Protección de la red: se deben implementar medidas de protección de la red, como firewalls, para evitar accesos no autorizados a los datos.
Gestión de acceso: se deben establecer políticas de gestión de acceso para limitar el acceso solo a los usuarios autorizados.
Copias de seguridad: se deben realizar copias de seguridad regulares para garantizar que los datos estén protegidos en caso de pérdida o corrupción.
Políticas de seguridad de datos: se deben establecer políticas claras de seguridad de datos para garantizar que los empleados estén al tanto de las prácticas recomendadas de seguridad.
Monitorización de la red: se debe monitorizar continuamente la red y los sistemas para detectar posibles amenazas de seguridad y actuar rápidamente para prevenirlas o mitigarlas.
La seguridad de datos es esencial para garantizar que la información sensible de la organización esté protegida contra amenazas de seguridad. Al implementar medidas de seguridad adecuadas, se pueden prevenir las amenazas de seguridad y garantizar que los datos estén protegidos contra robos, accesos no autorizados y pérdidas.
Educación del Usuario: Educar a los usuarios sobre las mejores prácticas para la ciberseguridad.
La educación del usuario es una capa crítica de la ciberseguridad que se enfoca en educar a los empleados y usuarios finales sobre las mejores prácticas de seguridad para minimizar los riesgos de seguridad.Los usuarios finales son a menudo el eslabón más débil en la cadena de seguridad y los ataques dirigidos a ellos pueden ser una vía de entrada para los atacantes. Es importante que los usuarios finales estén capacitados y actualizados sobre las últimas amenazas y técnicas de seguridad para que puedan tomar medidas de precaución y prevenir los ataques.
La educación del usuario debe cubrir temas como:
La protección de dispositivos
El uso de contraseñas seguras
La identificación de correos electrónicos sospechosos
La verificación de fuentes en línea
También es importante que los usuarios estén al tanto de las políticas de seguridad de la empresa, las cuales deben ser claras y comprensibles. La educación también debe ser constante, y los usuarios finales deben recibir actualizaciones y capacitación periódica para garantizar que estén al tanto de las últimas amenazas y técnicas de seguridad.
Algunas de las mejores prácticas que se deben enseñar a los usuarios finales son:
Uso de contraseñas seguras y complejas: los usuarios deben utilizar contraseñas complejas que incluyan una combinación de letras, números y símbolos, y se deben evitar contraseñas comunes o fáciles de adivinar.
Actualización de software y sistemas: los usuarios deben mantener sus sistemas y aplicaciones actualizadas con los últimos parches y actualizaciones de seguridad.
Protección de dispositivos: los usuarios deben proteger sus dispositivos con contraseñas y PINs seguros, y evitar el uso de dispositivos no autorizados en la red de la empresa.
Identificación de correos electrónicos sospechosos: los usuarios deben ser capaces de identificar correos electrónicos sospechosos que contengan enlaces o archivos adjuntos maliciosos.
Verificación de fuentes en línea: los usuarios deben verificar las fuentes en línea antes de hacer clic en enlaces o descargar archivos, y evitar sitios web no confiables o sospechosos.
La educación del usuario es una capa crítica de la ciberseguridad que se enfoca en educar a los usuarios finales sobre las mejores prácticas de seguridad para minimizar los riesgos de seguridad. Al capacitar a los usuarios finales, se pueden prevenir los ataques y minimizar el riesgo de seguridad para la organización.
Por que confiar en DCSeguridad
En DCSeguridad ofrecemos servicios de ciberseguridad especialmente enfocados a PYMEs, tales como:
Instalación y Mantenimiento de Firewall (FWaaS)
Concienciación de Usuarios
Ciberseguridad Gestionada con nuestro XDR & EDR
Instalación y mantenimiento de VPN
Backup en la Nube como servicio (SaaS)
Análisis de Vulnerabilidades
Monitorización de Servicios contratados 24×7
Contacta con nosotros en nuestra sección de contacto y estaremos encantados de ayudarle a implantar y mantener los servicios de ciberseguridad de tu empresa.
La ciberseguridad es una preocupación cada vez mayor para las PYMES. Si bien la ciberseguridad puede parecer una tarea intimidante, hay algunas cosas que las PYMES pueden hacer para mejorar su seguridad en línea. En este artículo, explicaremos cómo mejorar la ciberseguridad en una PYME para mantener a salvo tus datos y asegurar la seguridad de tu negocio.
¿Por qué es importante la ciberseguridad en una PYME?
La ciberseguridad es un tema cada vez más importante para las PYMES. Esto se debe a que los ataques cibernéticos se han vuelto cada vez más sofisticados y las amenazas cibernéticas se han vuelto más comunes. Esto significa que los pequeños negocios son ahora objetivos más frecuentes para los ciberdelincuentes.
Las PYMES son particularmente vulnerables a los ataques cibernéticos debido a su escala relativamente pequeña. Esto significa que tienen menos recursos para dedicar a la seguridad cibernética, lo que los hace más susceptibles a los ataques. Además, muchas PYMES carecen de los conocimientos técnicos necesarios para implementar una estrategia de seguridad cibernética adecuada.
La ciberseguridad es importante para las PYMES porque puede ayudar a proteger sus datos y sistemas informáticos. Esto es especialmente importante para aquellas PYMES que manejan datos sensibles, como información de:
Tarjetas de crédito
Clientes
Datos financieros
La seguridad cibernética también puede ayudar a prevenir:
Robo de identidad
Fraude
Acceso no autorizado a los sistemas informáticos
Además, la seguridad cibernética puede ayudar a las PYMES a proteger su reputación. Si una PYME es víctima de un ataque cibernético, puede dañar seriamente su reputación y perder la confianza de sus clientes. La seguridad cibernética puede ayudar a prevenir estos ataques y proteger la reputación de la empresa.
¿Cómo proteger tu PYME de los ciberataques?
Los ciberataques pueden tener un impacto devastador en una PYME, desde la pérdida de datos confidenciales hasta la interrupción de la actividad comercial. Por lo tanto, es importante que las PYMES tomen medidas para protegerse de los ciberataques.
Una de las primeras cosas que las PYMES deben hacer para protegerse de los ciberataques es asegurarse de que sus sistemas estén actualizados. Las actualizaciones de software a menudo contienen parches de seguridad para corregir vulnerabilidades conocidas. Si una PYME no instala estas actualizaciones, puede ser vulnerable a los ciberataques. Las PYMES también deben tener una política de seguridad de la información que establezca los estándares de seguridad para el uso de la información. Esta política debe incluir una lista de los dispositivos y programas permitidos, así como las medidas de seguridad que se deben tomar para proteger la información.
También se debe considerar la contratación de un experto en seguridad de la información para ayudar a proteger sus sistemas. Un experto en seguridad puede ayudar a identificar y corregir vulnerabilidades en los sistemas de la PYME. Además, un experto en seguridad puede ayudar a la PYME a implementar medidas de seguridad adecuadas, como:
El uso de contraseñas seguras
La encriptación de datos
La autenticación de dos factores.
La contratación de un proveedor de seguridad de la información para ayudar a proteger sus sistemas. Un proveedor de seguridad de la información puede proporcionar servicios de:
Vigilancia de seguridad
Análisis de amenazas
Respuesta a incidentes
Estos servicios pueden ayudar a la PYME a detectar y responder rápidamente a los ciberataques.
Finalmente, las PYMES deben tener un plan de recuperación de desastres para prepararse para los ciberataques. Esto ayudará a la PYME a minimizar el impacto de un ciberataque y a recuperarse rápidamente.
¿Cómo implementar medidas de Ciberseguridad en una PYME?
Las medidas de seguridad son fundamentales para cualquier empresa, especialmente para las PYMES. Estas empresas suelen tener menos recursos y menos personal, por lo que es importante asegurarse de que la seguridad esté bien implementada. Esto puede ayudar a prevenir:
El robo de datos
El acceso no autorizado a la red
Problemas relacionados con la seguridad
Una de las primeras cosas que una PYME debe hacer para implementar medidas de seguridad es asegurarse de que todos los dispositivos de la red estén protegidos con contraseñas seguras. Esto incluye todos los ordenadores, servidores, routers y otros dispositivos conectados a la red. Las contraseñas deben ser únicas para cada dispositivo y cambiadas con regularidad.
Otra medida importante es la implementación de un firewall. Esto ayudará a prevenir el acceso no autorizado a la red y protegerá los datos de la empresa. El firewall debe ser configurado para bloquear cualquier tráfico sospechoso y permitir solo el tráfico autorizado.
También es importante asegurarse de que todos los dispositivos estén actualizados con la última versión de software. Esto ayudará a prevenir vulnerabilidades de seguridad y mantener los dispositivos seguros. Además, es importante tener una política de copias de seguridad para garantizar que los datos de la empresa estén respaldados en caso de una emergencia.
Finalmente, es importante que todos los empleados estén bien informados sobre ciberseguridad. Esto incluye la creación de una política de seguridad que explique qué comportamientos están permitidos y cuáles no. Los empleados también deben ser entrenados para detectar comportamientos sospechosos y cómo reaccionar ante ellos.
Implementar medidas de seguridad adecuadas en una PYME es una tarea importante. Esto ayudará a garantizar que la empresa funcione de manera segura y eficiente.
¿Cómo garantizar la privacidad de los datos de la PYME?
La privacidad de los datos de una PYME es un tema de gran importancia para la seguridad de la información. La seguridad de los datos de una PYME es esencial para proteger:
Información de los clientes
Datos de la empresa
Propiedad intelectual
Para garantizar la privacidad de los datos, es importante implementar medidas de seguridad adecuadas. Estas medidas incluyen:
Uso de contraseñas seguras
Protección de la red de la empresa
Uso de software antivirus y antimalware
Instalación de firewalls
Implementación de una política de seguridad de la información
Cumplimiento de las leyes de privacidad de datos
Es importante tener una solución de seguridad para proteger la red de la empresa. Esta solución debe incluir:
Instalación de un firewall para bloquear el acceso no autorizado a la red de la empresa
Instalación de software antivirus y antimalware para detectar y eliminar amenazas de seguridad
Uso de contraseñas seguras para proteger los datos de la empresa
Uso de herramientas de cifrado para proteger la información confidencial
Es importante tener una solución de cumplimiento de leyes de privacidad de datos para garantizar que la empresa esté cumpliendo con las leyes de privacidad de datos aplicables. Esta solución debe incluir el uso de herramientas de cifrado para proteger la información confidencial, el uso de una política de seguridad de la información para establecer los estándares para el uso de la información de la empresa y el uso de herramientas de auditoría para detectar y prevenir el uso no autorizado de la información de la empresa.
Finalmente, es importante que la empresa realice una evaluación de riesgos para identificar los riesgos potenciales a la seguridad de la información y tomar las medidas necesarias para mitigar esos riesgos. Esta evaluación debe incluir el uso de herramientas de auditoría para detectar y prevenir el uso no autorizado de la información de la empresa, el uso de herramientas de cifrado para proteger la información confidencial y el uso de una política de seguridad de la información para establecer los estándares para el uso de la información de la empresa.
¿Cómo monitorear y detectar amenazas cibernéticas en la PYME?
Monitorear y detectar amenazas cibernéticas en la PYME es una tarea crítica para mantener la seguridad de la empresa. Estas amenazas pueden incluir virus, malware, ataques de phishing, entre otros. El monitoreo y la detección de amenazas cibernéticas son esenciales para proteger los datos de la empresa y evitar el robo de información.
La mejor manera de monitorear y detectar amenazas cibernéticas en la PYME es a través de la implementación de una solución de seguridad. Esta solución debe incluir herramientas de monitoreo y detección de amenazas, así como herramientas de prevención de amenazas. Estas herramientas deben ser capaces de detectar amenazas conocidas y desconocidas, y proporcionar alertas en tiempo real.
También es importante capacitar a los empleados de la PYME sobre los riesgos cibernéticos y cómo detectar y responder a amenazas cibernéticas. Esto ayudará a los empleados a identificar amenazas cibernéticas y tomar las medidas adecuadas para prevenir y responder a ellas.
Finalmente, es importante realizar pruebas de seguridad periódicas para asegurarse de que la solución de seguridad esté funcionando correctamente
Monitorear y detectar amenazas cibernéticas en la PYME es una tarea crítica para mantener la seguridad de la empresa. La implementación de una solución de seguridad, la creación de una política de seguridad, la capacitación de los empleados y la realización de pruebas de seguridad periódicas son algunas de las medidas necesarias para proteger la empresa de amenazas cibernéticas.
Conclusión
La ciberseguridad es un tema de vital importancia para cualquier PYME. La adopción de buenas prácticas de seguridad, como:
Implementación de una política de seguridad
Instalación de software de seguridad
Educación de los empleados
Puede ayudar a mejorar la seguridad de la información de la PYME. Al tomar medidas para mejorar la ciberseguridad de su PYME, los propietarios pueden estar seguros de que sus datos estarán seguros y protegidos.
¡Mejora la Ciberseguridad de tu PYME Ahora!
¿Estás preocupado por la seguridad de tu PYME? ¿Quieres saber cómo mejorar la ciberseguridad de tu empresa? Entonces ¡no esperes más!
Te invitamos a ponerte en contacto con nosotros en nuestro apartado contacto de la WEB.
Te invitamos a unirte a nuestro grupo de Telegram para conocer los mejores consejos y herramientas para mejorar la ciberseguridad de tu PYME. En nuestro grupo de Telegram, encontrarás consejos útiles sobre cómo mejorar la seguridad de tu empresa, desde el uso de contraseñas seguras hasta la protección de tus dispositivos. También tendrás la oportunidad de compartir conocimientos con otros usuarios y preguntarles acerca de sus experiencias. ¡Únete ahora para mejorar la ciberseguridad de tu PYME! ¡No pierdas la oportunidad de mejorar la seguridad de tu empresa! ¡Haz clic aquí para unirte al grupo de Telegram!
Hoy queremos hablar sobre e Ransomware y Terminal server, los peligros que conlleva y cómo podemos securizar de mejor manera este protocolo para que en la medida de lo posible sea lo más seguro posible.
¿Qué es el escritorio remoto?
El escritorio remoto es un servicio de Windows que permite a un usuario acceder y controlar un ordenador/servidor desde otro lugar, a través de Internet o una red privada, normalmente por el puerto TCP 3389. Esto significa que puedes ver y controlar el escritorio de otro ordenador, como si estuvieras sentado frente a él.
El escritorio remoto se utiliza comúnmente para:
Soporte técnico remoto
Entornos de trabajo para permitir a los trabajadores remotos acceder a sus aplicaciones y datos
¿Por qué es útil para la seguridad cibernética?
En términos de ciberseguridad, el escritorio remoto puede ser una herramienta valiosa para la colaboración y el acceso a distancia, pero también presenta ciertos riesgos:
Posibilidad de acceso no autorizado
Propagación de malware.
Por lo tanto, es importante tomar medidas de seguridad adecuadas para protegerse contra estos riesgos.
Introducción al ransomware
El ransomware es un tipo de malware que se utiliza para bloquear o cifrar los archivos de un usuario y exigir un rescate a cambio de la clave de desencriptación. Es una de las amenazas más serias en la seguridad cibernética, y ha causado grandes daños económicos y reputacionales a empresas y organizaciones de todo el mundo.
El ransomware se puede propagar a través de:
Correos electrónicos de phishing
Descargas no seguras
Explotaciones de software vulnerable
Una vez instalado en un sistema, el ransomware puede propagarse rápidamente a otros sistemas conectados en la misma red.
Es importante estar al tanto de las últimas técnicas y tendencias en ransomware para estar mejor preparado para detectar y protegerse contra estas amenazas. Además, es crucial tener un plan de respaldo y recuperación de datos en caso de un ataque de ransomware exitoso.
Escritorio remoto y seguridad cibernética
Ventajas de utilizar el escritorio remoto
Ventajas de utilizar el escritorio remoto:
Flexibilidad: Con el escritorio remoto, los usuarios pueden acceder a sus aplicaciones y datos desde cualquier lugar y en cualquier momento, lo que les permite trabajar desde casa, en un viaje o desde cualquier otra ubicación.
Colaboración: El escritorio remoto permite a los usuarios trabajar juntos en tiempo real, lo que facilita la colaboración y la resolución de problemas.
Ahorro de tiempo: Con el escritorio remoto, los usuarios pueden resolver problemas de forma más rápida y eficiente, lo que reduce el tiempo y los costes de viaje y de soporte técnico en persona.
Mejora de la productividad: Al permitir a los usuarios trabajar desde cualquier lugar, el escritorio remoto puede mejorar la productividad y la eficiencia de los trabajadores.
En general, el escritorio remoto es una herramienta valiosa para la seguridad cibernética, ya que permite a los usuarios acceder a sus aplicaciones y datos de forma segura y eficiente, lo que mejora la colaboración y la productividad en el trabajo.
Desventajas y riesgos de seguridad
Desventajas y riesgos asociados con el escritorio remoto:
Seguridad: Una de las mayores preocupaciones con el escritorio remoto es la seguridad. Si no se implementa adecuadamente, puede haber un riesgo de acceso no autorizado y propagación de malware, incluyendo ransomware.
Calidad de la conexión a Internet: La calidad de la conexión a Internet es crucial para el correcto funcionamiento del escritorio remoto. Una conexión lenta o inestable puede afectar negativamente la experiencia del usuario y la eficiencia del trabajo.
Complejidad: Configurar y utilizar el escritorio remoto puede ser complicado para algunos usuarios, especialmente si no tienen experiencia previa.
Costes: El escritorio remoto puede ser costoso para implementar y mantener, especialmente si se requiere un gran volumen de licencias así cómo un hardware especializado mas potente.
En general, es importante tener en cuenta estos riesgos y tomar medidas adecuadas para minimizarlos como:
Implementación de políticas de seguridad sólidas
Utilización de contraseñas seguras
Realización de copias de seguridad regulares
De esta manera, se puede aprovechar al máximo las ventajas del escritorio remoto, mientras se minimiza el riesgo de seguridad cibernética.
Cómo protegerse de las amenazas al escritorio remoto
Cómo prevenir el ransomware en el escritorio remoto:
Utilice software de seguridad actualizado: Asegúrese de tener un software de seguridad actualizado en todos los dispositivos que se utilizan para acceder al escritorio remoto. Este software debe incluir protección contra ransomware y otras amenazas cibernéticas.
Mantenga copias de seguridad regulares: Realice copias de seguridad regulares de todos los datos importantes para minimizar la pérdida de información en caso de un ataque de ransomware.
Utilice contraseñas seguras: Utilice contraseñas seguras y cámbielas regularmente. También es recomendable utilizar doble factor de autenticación (2FA) para reforzar la seguridad de las cuentas de escritorio remoto.
No abra correos electrónicos sospechosos: No abra correos electrónicos sospechosos o adjuntos de remitentes desconocidos. Este es uno de los métodos más comunes para propagar el ransomware.
Mantenga el software y el sistema operativo actualizados: Mantenga el software y el sistema operativo actualizados con los últimas parches de seguridad para minimizar el riesgo de explotaciones de software.
Puerto de Escucha: Se recomienda solo abrir el puerto si es necesario para las IPs de los países que tengamos permitidos, mediante geolocalización de IPs.
Siguiendo estos consejos, los usuarios pueden protegerse contra el ransomware y aprovechar al máximo las ventajas del escritorio remoto. Sin embargo, es importante tener en cuenta que la seguridad cibernética es un proceso continuo que requiere una atención constante y una actualización regular de las políticas y procedimientos de seguridad.
Escritorio remoto y ransomware: una combinación peligrosa
Cómo los atacantes utilizan el escritorio remoto para propagar el ransomware
Los atacantes pueden utilizar el escritorio remoto para propagar el ransomware de diversas maneras:
Explotación de vulnerabilidades: Los atacantes pueden explotar vulnerabilidades en el software de escritorio remoto para instalar malware en los dispositivos de los usuarios.
Phishing y engaño: Los atacantes pueden enviar correos electrónicos de phishing o engañar a los usuarios para que descarguen y ejecuten archivos infectados en sus dispositivos.
Acceso no autorizado: Si un usuario no protege adecuadamente su escritorio remoto con contraseñas seguras y doble factor de autenticación, los atacantes pueden acceder no autorizadamente a sus dispositivos e instalar malware, incluyendo ransomware.
Es importante tener en cuenta estos riesgos y tomar medidas para minimizarlos, como:
Implementación de soluciones de seguridad especializadas
Realización de copias de seguridad regulares
Utilización de contraseñas seguras
Doble Factor de Autenticación (2FA)
De esta manera, los usuarios pueden protegerse contra los ataques de ransomware y aprovechar al máximo las ventajas del escritorio remoto.
Ejemplos de ataques con escritorio remoto y ransomware
Algunos ejemplos de ataques de escritorio remoto y ransomware incluyen:
WannaCry: Este es uno de los ataques de ransomware más conocidos y destacados que se propagó a través de una vulnerabilidad en Microsoft Windows. Afectó a más de 200.000 ordenadores y servidores en todo el mundo en el año 2017, incluyendo organizaciones gubernamentales y grandes empresas.
Bad Rabbit: Este ataque de ransomware se propagó a través de una técnica de engaño conocida como "drive-by download", en la que los usuarios descargan accidentalmente archivos infectados. Afectó a organizaciones en Rusia y Ucrania en 2017.
Ryuk: Este ataque de ransomware se propagó a través de una combinación de técnicas, incluida la explotación de vulnerabilidades y el engaño por correo electrónico. Ha afectado a empresas y organizaciones gubernamentales en todo el mundo, incluidos servicios públicos críticos.
Estos son solo algunos ejemplos de los muchos ataques de escritorio remoto y ransomware que han ocurrido en los últimos años.
Cómo protegerse de la combinación escritorio remoto y ransomware
Aquí hay algunos consejos para protegerse de la combinación de escritorio remoto y ransomware:
Utilice soluciones de seguridad especializadas: Las soluciones de seguridad especializadas pueden ayudar a proteger el escritorio remoto contra el ransomware y otras amenazas cibernéticas.
Mantenga actualizados sus sistemas y software: Instale las últimas actualizaciones de seguridad para su sistema operativo y software, incluyendo software de escritorio remoto.
Utilice contraseñas seguras y autenticación de dos factores: Asegúrese de utilizar contraseñas seguras y autenticación de dos factores para proteger su escritorio remoto.
Realice copias de seguridad regulares: Asegúrese de realizar copias de seguridad regulares de sus datos y sistemas, en caso de que su dispositivo sea infectado con ransomware.
Sea cauteloso con los correos electrónicos y archivos desconocidos: No abra correos electrónicos o archivos desconocidos sin verificar su origen y contenido primero.
Conciencie a sus empleados: Concienciando a sus empleados sobre prácticas de seguridad sólidas y cómo identificar y evitar posibles ataques de ransomware.
Al seguir estos consejos y adoptar un enfoque integral de la seguridad, los usuarios pueden protegerse contra la combinación de escritorio remoto y ransomware y aprovechar al máximo las ventajas del escritorio remoto.
Por que confiar en DCSeguridad
En DCSeguridad ofrecemos servicios de ciberseguridad especialmente enfocados a PYMEs, tales como:
Instalación y Mantenimiento de Firewall (FWaaS)
Concienciación de Usuarios
Ciberseguridad Gestionada con nuestro XDR & EDR
Instalación y mantenimiento de VPN
Backup en la Nube como servicio (SaaS)
Análisis de Vulnerabilidades
Monitorización de Servicios contratados 24×7
Contacta con nosotros en nuestra sección de contacto y estaremos encantados de ayudarle a implantar y mantener servicios de ciberseguridad.
Al destacar la importancia de la ciberseguridad en una PYME y los riesgos asociados, también se pone en relieve la importancia de empezar a proteger la empresa desde el principio.
Importancia de la ciberseguridad en una PYME
En la era digital en la que vivimos, la ciberseguridad es esencial para proteger a las empresas de posibles amenazas en línea. Con el aumento de la dependencia de las tecnologías de la información, también ha aumentado el número de ataques y amenazas en ciberseguridad, desde el robo de datos sensibles hasta el malware y la interrupción del servicio. Por esta razón, es fundamental que las empresas tomen medidas proactivas para protegerse contra estas amenazas.
Riesgos de la ciberseguridad en una PYME
Los riesgos de la ciberseguridad incluyen, pero no se limitan a, el robo de datos confidenciales, la interrupción del servicio, la pérdida de ingresos y la daño a la reputación de la empresa. Además, los ataques en ciberseguridad pueden tener un impacto económico significativo en la empresa, ya que pueden requerir la contratación de profesionales para resolver el problema y recuperar los datos perdidos.
Empieza a proteger la empresa desde el principio
Es importante que las empresas comiencen a protegerse contra las amenazas en ciberseguridad desde el principio, antes de que ocurran incidentes graves. Además, implementar medidas de seguridad desde el inicio puede ayudar a reducir los costos a largo plazo, ya que es más fácil y económico prevenir los problemas que resolverlos después de que ocurran. Por lo tanto, es fundamental que las empresas inviertan tiempo y recursos en la ciberseguridad para garantizar la protección de sus activos y su continuidad en el mercado.
Identificación de amenazas y riesgos
La identificación de los riesgos es un paso crítico en la protección de la empresa contra las amenazas en ciberseguridad, ya que permite a la empresa entender cuáles son los sistemas y procesos que deben ser protegidos y cuáles son las amenazas más graves y potenciales. Al analizar los sistemas y procesos actuales, evaluar los riesgos y amenazas potenciales y priorizar los riesgos, la empresa estará mejor preparada para protegerse contra las amenazas en ciberseguridad.
Análisis de los sistemas y procesos actuales
Antes de tomar medidas para proteger la empresa contra las amenazas en ciberseguridad, es importante identificar cuáles son los sistemas y procesos actuales que deben ser protegidos. Esto incluye una revisión detallada de los sistemas informáticos, las redes y los datos que la empresa almacena y utiliza.
Evaluación de los riesgos y amenazas potenciales
Una vez identificados los sistemas y procesos actuales, la siguiente etapa consiste en evaluar los riesgos y las amenazas potenciales asociados con ellos. Esto incluye una evaluación de los puntos débiles de los sistemas y procesos, así como una consideración de las posibles amenazas externas, como los ataques de malware y los robos de datos.
Priorización de los riesgos
Después de identificar y evaluar los riesgos y las amenazas potenciales, la siguiente etapa consiste en priorizarlos en función de su gravedad y su probabilidad de ocurrencia. Esto permitirá a la empresa enfocarse en las amenazas más graves primero y tomar medidas para protegerse contra ellas.
Implementación de medidas de seguridad
Este punto, se enfoca en la implementación de medidas de seguridad para proteger la empresa contra las amenazas en ciberseguridad. Desde el desarrollo de un plan de seguridad en ciberseguridad, hasta la implementación de políticas y procedimientos de seguridad, es importante tomar medidas concretas para proteger los sistemas, procesos y datos de la empresa. Al implementar una combinación de medidas técnicas y políticas y procedimientos de seguridad, la empresa puede estar segura de que está protegida contra las amenazas cibernéticas.
Desarrollo de un plan de seguridad en cibernética
Con los riesgos y las amenazas identificados y priorizados, la siguiente etapa consiste en desarrollar un plan de seguridad en cibernética para proteger la empresa contra estos riesgos. Este plan debe incluir medidas específicas para proteger los sistemas, procesos y datos de la empresa, así como políticas y procedimientos para asegurarse de que todos los empleados comprendan y sigan estas medidas.
Instalación y configuración de software de seguridad
Una parte importante del plan de seguridad en cibernética es la instalación y configuración de software de seguridad, como firewall, antivirus y software de detección de intrusiones. Estos programas ayudarán a proteger la empresa contra las amenazas en ciberseguridad, como el malware y los ataques de phishing.
Implementación de políticas y procedimientos de seguridad
Además de las medidas técnicas, es importante implementar políticas y procedimientos de seguridad, como políticas de contraseñas seguras y procedimientos para el almacenamiento seguro de los datos. Estas políticas y procedimientos ayudarán a garantizar que la empresa siga siendo segura y protegida contra las amenazas en ciberseguridad.
Monitorización y revisión continua
Ahora nos enfocaremos desde la monitorización constante de los sistemas y redes hasta la actualización de software de seguridad y la creación de un plan de respaldo y recuperación de desastres, es importante asegurarse de que la empresa esté protegida en todo momento contra las amenazas en ciberseguridad. Al monitorizar y revisar continuamente los sistemas y las medidas de seguridad, la empresa puede estar segura de que está protegida contra las amenazas en ciberseguridad y está preparada para cualquier eventualidad.
Monitorización de sistemas y redes
Es importante monitorear constantemente los sistemas y redes de la empresa para detectar y responder a cualquier amenaza en ciberseguridad. Esto incluye el uso de software de monitoreo y alertas para detectar posibles intrusiones o problemas de seguridad.
Revisión de las medidas de seguridad
Además del monitoreo constante, es importante revisar periódicamente las medidas de seguridad implementadas para asegurarse de que estén funcionando correctamente y que estén actualizadas para proteger contra las nuevas amenazas en ciberseguridad.
Actualización de software de seguridad
Es importante mantener actualizado el software de seguridad de la empresa para asegurarse de que está protegida contra las nuevas amenazas en ciberseguridad. Esto incluye la actualización de software antivirus y firewall, así como la actualización de cualquier otro software relacionado con la seguridad.
Plan de respaldo y recuperación de desastres
Finalmente, es importante tener un plan de respaldo y recuperación de desastres en caso de una posible interrupción o pérdida de datos. Este plan incluye la copia de seguridad regular de los datos importantes y la capacidad de restaurarlos en caso de un problema.
Concienciación de los empleados
La concienciación sobre amenazas en ciberseguridad es esencial para asegurarse de que los empleados estén preparados para proteger la seguridad en línea de la empresa. Además, es importante que los empleados comprendan las políticas y procedimientos de seguridad en línea de la empresa y que participen en simulaciones de amenazas en ciberseguridad para estar preparados para cualquier eventualidad.
Al concienciar a los empleados sobre ciberseguridad, la empresa puede estar segura de que todos sus empleados están trabajando juntos para proteger la seguridad cibernética de la empresa.
Concienciación sobre seguridad en línea
Es importante concienciar a los empleados sobre cómo proteger la seguridad en línea de la empresa. Esto incluye la formación sobre la importancia de la seguridad en línea, la identificación de amenazas en ciberseguridad y cómo responder a ellas.
Concienciación sobre phishing y otras amenazas
Los empleados deben ser conscientes de las amenazas en ciberseguridad, como el phishing y otros ataques, y deben saber cómo identificarlos y responder a ellos de manera apropiada.
Políticas y procedimientos de seguridad en línea
Es importante que los empleados entiendan las políticas y procedimientos de seguridad en línea de la empresa, incluyendo cómo manejar información confidencial y cómo proteger la seguridad en línea de la empresa.
Simulaciones de amenazas en ciberseguridad
Las simulaciones de amenazas en ciberseguridad pueden ayudar a los empleados a estar preparados para cualquier eventualidad y a conocer cómo responder a una amenaza en ciberseguridad.
Conclusión
Vamos a resumir la importancia de la ciberseguridad en la empresa y destacar la importancia de mantener la ciberseguridad en constante evolución.
También daremos algunos consejos finales para garantizar la ciberseguridad de la empresa, incluyendo la implementación de una solución de seguridad en línea integral, la capacitación y concientización de los empleados sobre ciberseguridad y el monitoreo y la auditoría de la seguridad en línea.
Al seguir estos consejos, la empresa puede estar segura de que su ciberseguridad está protegida y preparada para cualquier amenaza en ciberseguridad.
Importancia de la ciberseguridad en la empresa
La ciberseguridad es esencial para la protección de la información confidencial, los datos de los clientes y la reputación de la empresa. Es importante tomar medidas para garantizar la ciberseguridad de la empresa y proteger sus activos en línea.
Importancia de mantener la ciberseguridad en constante evolución
Las amenazas en ciberseguridad están en constante evolución, por lo que es importante mantener la ciberseguridad de la empresa en constante evolución y actualización. Esto incluye la implementación de nuevas tecnologías y estrategias de seguridad en línea, así como la capacitación y concientización de los empleados sobre ciberseguridad.
Consejos finales para garantizar la ciberseguridad de la empresa
Para garantizar la ciberseguridad de la empresa, es importante tener en cuenta los siguientes consejos:
Implementar una solución de seguridad en línea integral y mantenerla actualizada
Concienciar a los empleados sobre ciberseguridad
Monitorizar y auditar la seguridad de manera regular
Realizar simulaciones de amenazas en ciberseguridad para estar preparados para cualquier eventualidad
Mantener la ciberseguridad en constante evolución y actualización
Por que confiar en DCSeguridad
En DCSeguridad ofrecemos servicios de ciberseguridad especialmente enfocados a PYMEs, tales como:
Instalación y Mantenimiento de Firewall (FWaaS)
Concienciación de Usuarios
Ciberseguridad Gestionada con nuestro XDR & EDR
Instalación y mantenimiento de VPN
Backup en la Nube como servicio (SaaS)
Análisis de Vulnerabilidades
Monitorización de Servicios contratados 24×7
Contacta con nosotros en nuestra sección de contacto y estaremos encantados de ayudarle a implantar y mantener servicios de ciberseguridad.
La pandemia de COVID-19 ha acelerado la adopción de tecnologías en línea y ha aumentado la exposición a las amenazas de ciberseguridad, ya que muchas personas han comenzado a trabajar y estudiar desde sus hogares.
Además, la expansión del Internet de las cosas (IoT) ha aumentado la superficie de ataque, ya que cada vez más dispositivos están conectados a internet y pueden ser vulnerables a ataques.
Amenazas de Ciberseguridad
¿Qué son las amenazas de ciberseguridad?
Las amenazas de ciberseguridad son cualquier tipo de actividad maliciosa o intencional que pone en peligro la información y la privacidad de los usuarios en línea. Estas amenazas pueden tomar la forma de:
Virus
Malware
Phishing
Ataques de fuerza bruta
Ransomware
Spyware
Adware
Importancia de la ciberseguridad en la era digital
En un mundo cada vez más conectado, la ciberseguridad es crucial para proteger la información personal y financiera de los usuarios en internet. La información digital es una parte valiosa de nuestra vida cotidiana, desde nuestros correos electrónicos y cuentas bancarias hasta nuestras fotos y mensajes personales. Es importante tomar medidas de seguridad en línea para prevenir que esta información caiga en manos equivocadas.
Propósito del artículo: informar sobre las principales amenazas de ciberseguridad y cómo protegerse contra ellas
El propósito de este artículo es informar a los lectores sobre las principales amenazas de ciberseguridad y proporcionarles las herramientas y consejos necesarios para protegerse contra ellas. A través de una comprensión clara y detallada de las amenazas y cómo prevenirlas, esperamos ayudar a los usuarios a tener una experiencia más segura en internet.
Tipos de amenazas de ciberseguridad
A continuación veremos los tipos de amenazas más comunes a las que nos enfrentamos día tras día en el ciberespacio.
Virus y malware
Los virus y el malware son programas informáticos diseñados para dañar o hackear un sistema. Pueden ser transmitidos a través de correos electrónicos, descargas en línea, o mediante la instalación de software infectado. Una vez en el sistema, el virus o el malware pueden robar información personal, borrar archivos importantes, o incluso controlar el sistema a distancia.
Ataques phishing
Los ataques phishing son una forma común de suplantación de identidad en línea en la que los delincuentes intentan engañar a los usuarios para que revele información confidencial. Los ataques phishing pueden tomar la forma de correos electrónicos falsificados, mensajes de texto o sitios web fraudulentos que parecen ser de una empresa o entidad legítima.
Smishing
El smishing es una forma de phishing que utiliza mensajes de texto en lugar de correos electrónicos para engañar a los usuarios. Estos mensajes pueden parecer ser de una entidad legítima, como un banco o una compañía de telecomunicaciones, y solicitar información confidencial.
Vishing
El vishing es una forma de phishing que utiliza llamadas telefónicas falsas para engañar a los usuarios. Estas llamadas pueden parecer ser de una entidad legítima, como un banco o una compañía de seguros, y solicitar información confidencial.
Spoofing
El spoofing es una forma de phishing que utiliza técnicas de suplantación de identidad para hacer que un correo electrónico o una llamada telefónica parezca ser de una entidad legítima. Los atacantes pueden falsificar el remitente o el número de origen para engañar a los usuarios y obtener información confidencial.
Ataques de fuerza bruta
Los ataques de fuerza bruta son un método utilizado por los hackers para descifrar contraseñas mediante la prueba de combinaciones de caracteres hasta que se encuentra la correcta. Estos ataques pueden ser muy efectivos y poner en peligro la seguridad de los sistemas y la información de los usuarios.
Ransomware
El ransomware es un tipo de malware que cifra los archivos y solicita un rescate a cambio de la clave de descifrado. Estos ataques son especialmente perjudiciales para las empresas, ya que pueden resultar en la pérdida de información crítica y la interrupción del negocio.
Spyware
El spyware es un tipo de software malicioso que se instala en el sistema sin el conocimiento o consentimiento del usuario. Una vez instalado, el spyware puede rastrear la actividad en línea y robar información personal, como contraseñas y números de tarjetas de crédito.
Adware
El adware es un tipo de software que muestra anuncios no solicitados en el sistema. Aunque generalmente no es perjudicial, puede ser molesto y ralentizar el sistema. Además, algunos tipos de adware pueden ser maliciosos y robar información personal.
Ataques DDoS (Distributed Denial of Service)
Los ataques DDoS son un tipo de ataque en el que se sobrecargan los servidores de un sitio web o un sistema con una cantidad masiva de solicitudes falsas, haciendo que se vuelva lento o incluso se bloquee. Estos ataques son realizados por una red de dispositivos infectados con malware conocidos como "bots" y se utilizan para interrumpir el servicio en línea de un objetivo específico. Estos ataques pueden ser especialmente perjudiciales para las empresas que dependen de su presencia en línea para realizar sus operaciones diarias.
Ataques a la privacidad y el robo de información
Los ataques a la privacidad y el robo de información son una amenaza constante en el mundo digital. Los ciberdelincuentes pueden utilizar técnicas como la explotación de vulnerabilidades en los sistemas o la suplantación de identidad para obtener información confidencial, como nombres de usuario y contraseñas, información financiera y datos personales. Además, la información robada puede ser utilizada para cometer fraudes o para acceder a cuentas confidenciales. Por lo tanto, es importante que los usuarios sean conscientes de estas amenazas y tomen medidas para proteger su información.
Cómo protegerse contra las amenazas de ciberseguridad
A pesar de que las amenazas de ciberseguridad son constantes, existen medidas que los usuarios pueden tomar para protegerse contra ellas. Aquí hay algunas recomendaciones para proteger su información y dispositivos:
Mantenga actualizado su software y sistemas operativos
Las actualizaciones de software a menudo incluyen correcciones de seguridad importantes que protegen contra vulnerabilidades conocidas. Por lo tanto, es importante mantener actualizados todos los dispositivos y sistemas operativos.
Utilice contraseñas seguras y gestione sus contraseñas de manera eficaz
Las contraseñas seguras deben ser únicas y tener una combinación de letras, números y símbolos. Además, es recomendable utilizar un gestor de contraseñas para administrar de manera eficiente sus contraseñas.
No haga clic en enlaces o descargue archivos sospechosos
Los correos electrónicos y mensajes de texto que contienen enlaces o archivos sospechosos deben ser tratados con precaución. Antes de hacer clic en un enlace o descargar un archivo, asegúrese de que sea de una fuente confiable.
Use software de seguridad en sus dispositivos
Un software de seguridad en su computadora, teléfono móvil y otros dispositivos puede proteger contra una amplia variedad de amenazas de ciberseguridad. Además, es importante mantenerlo actualizado para obtener la protección más reciente.
Utilice un firewall
Un firewall es un sistema de seguridad que ayuda a proteger su red y dispositivos contra posibles ataques. Puede ser configurado para bloquear el tráfico de entrada no deseado y permitir solo el tráfico legítimo.
IDS/IPS (Detección de Intrusiones/Protección de Intrusiones)
Un sistema IDS (Detección de Intrusiones) es un software que analiza el tráfico de red en busca de patrones anómalos o actividad sospechosa que pueda indicar un intento de ataque. Por otro lado, un sistema IPS (Protección de Intrusiones) es similar al IDS, pero también puede bloquear el tráfico malicioso antes de que llegue a su destino.
Inspección de DNS
La inspección de DNS es una técnica de seguridad que analiza las solicitudes y respuestas de DNS para detectar posibles ataques o actividad maliciosa. Esto incluye la detección de peticiones DNS maliciosas, respuestas de servidor maliciosas y mensajes maliciosos dentro de las solicitudes y respuestas de DNS.
VPN (Red Privada Virtual)
Una VPN es una tecnología que permite a los usuarios conectarse a Internet de forma segura a través de una red privada virtual. Al utilizar una VPN, los usuarios pueden proteger su información y privacidad al asegurarse de que sus datos y actividad en línea no sean vistos por terceros.
Monitorización de Servicios
La monitorización de servicios es un proceso que implica monitorear constantemente los servicios y aplicaciones críticas en su red para detectar y responder a posibles interrupciones o fallos. Esto ayuda a garantizar la disponibilidad y continuidad de los servicios importantes.
SIEM (Sistema de Información y Eventos de Seguridad)
Un SIEM es un software que combina la detección de intrusiones y la gestión de eventos de seguridad para proporcionar una vista consolidada de la seguridad de la red. Los SIEMs recopilan, almacenan y analizan información de seguridad de diferentes fuentes para ayudar a detectar y responder a posibles amenazas de seguridad.
Uso de DMZ (Zona Desmilitarizada)
Una DMZ es una zona de seguridad en la red que está diseñada para aislar y proteger los recursos críticos de su red de posibles ataques externos. En una DMZ, los servidores y dispositivos se colocan detrás de un firewall, que filtra y controla el tráfico entrante y saliente.
Realice copias de seguridad regularmente
Realizar copias de seguridad de su información es una medida importante para proteger su información en caso de que sea comprometida o destruida. Estas copias de seguridad deben ser almacenadas en un lugar seguro y accesibles para su recuperación en caso de necesidad.
Conclusiones
Resumen de los puntos Principales
Amenazas de ciberseguridad más comunes: malware, phishing, ataques DDoS, smishing, vishing, spoofing, entre otros.
Cómo protegerse: Mantener el software actualizado, utilizar contraseñas fuertes y diferentes para cada cuenta, verificar la autenticidad de los correos electrónicos y sitios web, usar un firewall, realizar copias de seguridad, entre otros.
Herramientas de seguridad: IDS/IPS, inspección de DNS, VPN, monitorización de servicios, SIEM, uso de DMZ, entre otras.
Importancia de la ciberseguridad: La ciberseguridad es crucial para proteger la información y los datos personales y empresariales. Es necesario estar informado y tomar medidas para prevenir y protegerse contra las amenazas de ciberseguridad.
Importancia de la Ciberseguridad en una PYME
La ciberseguridad es un tema crítico en la era digital en la que vivimos. Con la cantidad de información personal y empresarial que se almacena y comparte en línea, es crucial tomar medidas para protegerla. En este artículo, se ha discutido sobre las amenazas de ciberseguridad más comunes y las maneras de protegerse contra ellas. Desde mantener el software actualizado hasta utilizar herramientas de seguridad, todas las medidas son importantes para mantener la información segura.
Es esencial estar informado y tomar medidas para proteger la información y los datos en línea. La ciberseguridad no es algo que deba ser tomado a la ligera, y es responsabilidad de todos estar al tanto de las amenazas y tomar las medidas necesarias para protegerse. Al final del día, la ciberseguridad es una responsabilidad compartida entre las empresas, los individuos y la sociedad en su conjunto.
En conclusión, la ciberseguridad es una preocupación importante en nuestro mundo digital y es necesario estar informado y tomar medidas para proteger la información personal y empresarial. Invito a seguir aprendiendo y mejorando las medidas de seguridad en línea para garantizar un futuro más seguro en el entorno digital.
Invitación a seguir aprendiendo y mejorando las medidas de seguridad en línea
La seguridad en línea está en constante evolución, por lo que es importante mantenerse actualizado y tomar medidas proactivas para proteger nuestra privacidad y seguridad en línea. Invito a todos a seguir aprendiendo y mejorando las medidas de seguridad en línea para asegurarse de estar protegidos contra las amenazas cibernéticas.
Por que confiar en DCSeguridad
En DCSeguridad ofrecemos servicios de ciberseguridad especialmente enfocados a PYMEs, tales como:
Instalación y Mantenimiento de Firewall (FWaaS)
Concienciación de Usuarios
Ciberseguridad Gestionada con nuestro XDR & EDR
Instalación y mantenimiento de VPN
Backup en la Nube como servicio (SaaS)
Análisis de Vulnerabilidades
Monitorización de Servicios contratados 24×7
Contacta con nosotros en nuestra sección de contacto y estaremos encantados de ayudarle a implantar y mantener servicios de ciberseguridad.
Para ofrecer las mejores experiencias, utilizamos tecnologías como las cookies para almacenar y/o acceder a la información del dispositivo. El consentimiento de estas tecnologías nos permitirá procesar datos como el comportamiento de navegación o las identificaciones únicas en este sitio. No consentir o retirar el consentimiento, puede afectar negativamente a ciertas características y funciones.
Funcional
Siempre activo
El almacenamiento o acceso técnico es estrictamente necesario para el propósito legítimo de permitir el uso de un servicio específico explícitamente solicitado por el abonado o usuario, o con el único propósito de llevar a cabo la transmisión de una comunicación a través de una red de comunicaciones electrónicas.
Preferencias
El almacenamiento o acceso técnico es necesario para la finalidad legítima de almacenar preferencias no solicitadas por el abonado o usuario.
Estadísticas
El almacenamiento o acceso técnico que es utilizado exclusivamente con fines estadísticos.El almacenamiento o acceso técnico que se utiliza exclusivamente con fines estadísticos anónimos. Sin un requerimiento, el cumplimiento voluntario por parte de tu proveedor de servicios de Internet, o los registros adicionales de un tercero, la información almacenada o recuperada sólo para este propósito no se puede utilizar para identificarte.
Marketing
El almacenamiento o acceso técnico es necesario para crear perfiles de usuario para enviar publicidad, o para rastrear al usuario en una web o en varias web con fines de marketing similares.