Sí hace falta. El router de la operadora te da internet y frena lo básico que intenta entrar, pero no controla lo que sale de tus equipos ni a dónde preguntan en internet. Es justo lo que encontramos con más frecuencia cuando llegamos a una empresa que solo tiene ese router: los equipos salen a todo, sin ningún control. Este artículo explica qué falta, cuánto cuesta ponerlo y qué se ve en un cortafuegos real durante una semana.
Es una de las preguntas que más nos hacen en la primera reunión: "ya tengo router, y la operadora dice que lleva su propio cortafuegos". Tiene sentido preguntarlo. La respuesta corta es que lleva uno, pero para otro trabajo.
Qué hace de verdad el router de la operadora
El router da la salida a internet, reparte direcciones a los equipos y normalmente lleva un cortafuegos básico. Ese cortafuegos deja pasar lo que tú has pedido y frena lo que llega sin que nadie lo haya pedido. Para una casa es razonable.
Una empresa de 20 personas, con facturas, datos de clientes y un servidor, necesita algo más. El router no es malo: está pensado para dar internet, no para vigilar una red de trabajo. En muchos modelos, además, la configuración avanzada la lleva la operadora y tú no puedes tocar las reglas.
Lo que no controla: lo que sale
Lo que encontramos más a menudo en una empresa que solo tiene el router de la operadora es esto: nadie controla el tráfico saliente ni el DNS. Los equipos salen a todo, sin control, y no hay ningún control sobre la red.
El tráfico saliente es todo lo que tus equipos mandan hacia internet. Si no hay reglas, un portátil infectado o un programa que nadie ha autorizado puede enviar datos fuera y nadie lo ve. Con reglas escritas, lo que no debe salir no sale, y queda anotado.
El DNS es la agenda que convierte el nombre de una web en su dirección. Cada vez que alguien hace clic en el enlace de un correo, su equipo pregunta a esa agenda. Si nadie la filtra, se contesta todo lo que se pregunte, incluido un dominio de fraude creado ayer. Con el DNS filtrado, esa web peligrosa se bloquea antes de que el equipo llegue a conectarse.
Con el router tienes internet. Con el cortafuegos sabes qué está haciendo tu red con él.
Qué cambia con un cortafuegos gestionado
Qué se controla
Router de la operadora
Cortafuegos gestionado
Lo que entra
Bloqueo básico
Reglas a medida y detección de intentos de intrusión
Lo que sale
Normalmente sin reglas
Reglas escritas para tu empresa
El DNS
El que llegue de la operadora, sin filtrar
Filtrado de dominios fraudulentos o de mala reputación
Quién lo mira
Normalmente nadie, mientras haya internet
Vigilancia 24 horas con alertas
Informes
Ninguno
Informe mensual de lo bloqueado
Además de eso, el cortafuegos bloquea países y direcciones peligrosas conocidas, se actualiza con los parches de seguridad y da acceso remoto cifrado a quien teletrabaja. Todo se lleva con pfSense, una tecnología abierta, así que la configuración es tuya y te la puedes llevar si algún día cambias de proveedor.
Una semana en un cortafuegos real
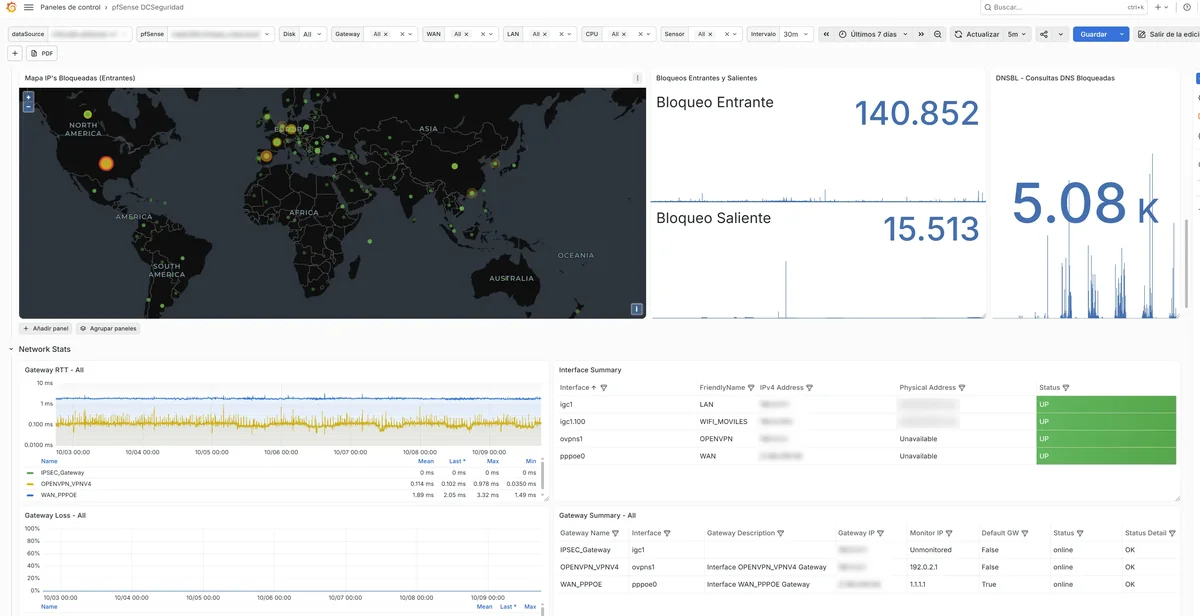
Esto es una semana, del 3 al 9 de octubre de 2026, en uno de los cortafuegos que gestionamos: 140.852 conexiones entrantes bloqueadas, 15.513 salientes y unas 5.080 consultas DNS bloqueadas.
Siete días en uno de los cortafuegos que gestionamos, del 3 al 9 de octubre de 2026.
Las entrantes son las que un router también frena en parte. Las otras dos son las que un router de operadora normalmente deja pasar: conexiones que salían de la red hacia sitios que una regla consideró peligrosos, y consultas a dominios que no tenían que resolverse. Sin cortafuegos, esas más de 20.000 habrían salido con normalidad y nadie se habría enterado.
Las 140.852 entrantes las ve cualquier cortafuegos. Las que más dicen de una empresa son las que salen, porque cada una es un equipo de tu red hablando con alguien con quien no debería.
¿Hay que quitar el router de la operadora?
No hace falta cambiar de operadora ni de fibra. La línea la sigues contratando con tu operador, y si hay que hablar con él, lo hacemos nosotros, para que no pierdas una mañana al teléfono con su centralita.
La instalación se hace en paralelo: montamos el nuevo cortafuegos mientras tu red sigue funcionando y el cambio se da en una ventana que pactamos, normalmente fuera de horario. La mayoría se completa en 7 a 14 días, y el corte real dura minutos.
Cuánto cuesta
Concepto
Precio
Cortafuegos gestionado
desde 40 €/mes
Instalación y configuración inicial
desde 300 €, pago único
Vigilancia 24 horas y alertas
incluida
Soporte de lunes a viernes, de 9:00 a 17:30
incluido
Urgencias fuera de horario
120 €/hora
Permanencia
ninguna, 1 mes de preaviso
El contrato es de 12 meses. El precio final depende del número de sedes, de cuántos cortafuegos hagan falta y de lo compleja que sea la red.
Son 480 € al año por el cortafuegos, sin contar la instalación. Si hace falta un equipo nuevo, switches o puntos de acceso, se presupuesta aparte y lo apruebas tú antes. Lo mismo con el cableado y las líneas de internet: no entran en la cuota.
Cómo saber si tu empresa está en este caso
Cuatro preguntas que se contestan sin entender de redes:
¿Sabes a dónde se conectan tus equipos cuando salen a internet? Si nadie lo ha mirado nunca, lo normal es que no haya reglas.
¿Quién ha mirado alguna vez lo que bloquea tu red? Si la respuesta es "nadie", no hay nada que bloquee.
¿El WiFi de las visitas está separado de la red de trabajo? Si no lo está, los móviles de las visitas comparten red con tus equipos.
¿Sabes quién puede entrar a tus equipos desde fuera? Un acceso remoto que nadie recuerda es una puerta abierta.
Si respondes "no sé" a dos o más, es probable que estés en el caso que más encontramos.
Qué hacer ahora
Lo más rápido es mirarlo con datos. La auditoría gratuita revisa 243 puntos, entre ellos qué hay entre tu red e internet, y te dice qué tienes y en qué estado está. El informe es tuyo, contrates o no.
¿El router de mi operadora no hace ya de cortafuegos?
Trae uno básico, pensado para frenar lo que intenta entrar desde internet. Lo que normalmente no hace es controlar lo que sale de tus equipos ni a qué dominios se conectan, que es donde aparecen los problemas de verdad. Para eso hace falta un cortafuegos con reglas propias.
¿Qué significa controlar el tráfico saliente?
Decidir a qué puede conectarse cada equipo y cada servicio de tu red hacia internet. Sin ese control, un portátil infectado o un programa que nadie ha autorizado puede enviar datos fuera sin que lo veas. En un cortafuegos gestionado se escriben reglas para lo que sale y se bloquea lo que no debe salir.
¿Qué es controlar el DNS y para qué sirve?
El DNS es la agenda que convierte el nombre de una web en su dirección. Si lo controlas, puedes bloquear dominios fraudulentos o de mala reputación antes de que el equipo llegue a conectarse. Si no lo controlas, se contesta todo lo que se pregunte, también lo que viene de un correo falso.
¿Cuánto cuesta un cortafuegos gestionado?
Desde 40 € al mes por cortafuegos, más una instalación inicial desde 300 € (pago único). Incluye vigilancia 24 horas, filtrado de webs peligrosas y las actualizaciones. Si hace falta un equipo nuevo, se presupuesta aparte y lo apruebas tú. El contrato es de 12 meses y se puede dejar con un mes de preaviso.
El cortafuegos de una empresa normal de Madrid, de esas de veinte personas que no salen en las noticias, bloquea entre 15.000 y 26.000 conexiones entrantes al día. Son unas quince por minuto, sin parar, de madrugada y en agosto. No es que alguien le tenga manía: es ruido de fondo automatizado que recorre internet entera buscando puertas abiertas. Estos son nuestros números, y también lo que significan.
En el sector se publican muchas estadísticas de ataques y casi ninguna dice de dónde sale el dato. Nosotros gestionamos 27 cortafuegos en 16 empresas, así que vamos a enseñar los nuestros, con el método delante para que puedas juzgarlos.
De dónde salen estos números
Hay dos fuentes distintas, y conviene no mezclarlas.
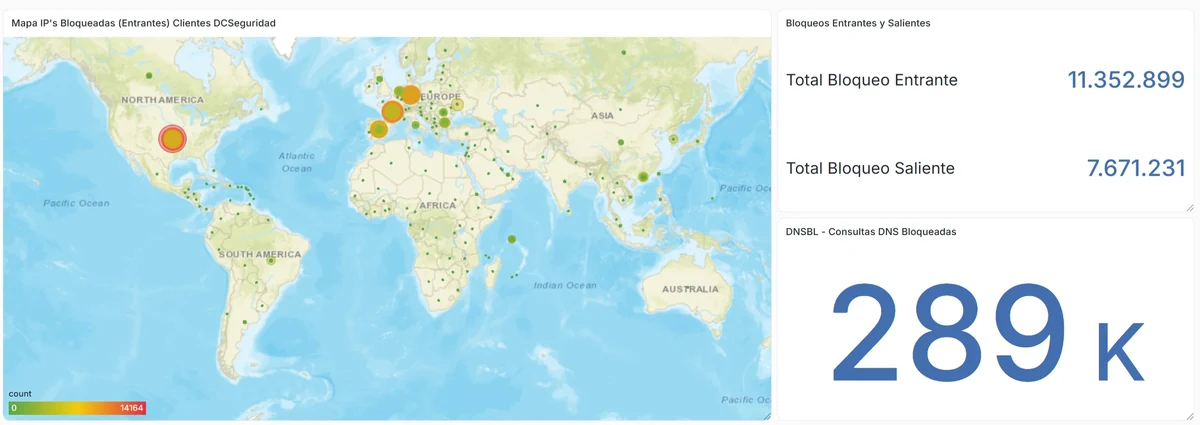
La primera es el panel donde agregamos lo que bloquean los 27 cortafuegos. Esa foto da los totales de agosto de 2026, mes completo:
En el conjunto del parque
Conexiones bloqueadas
Entrantes, de fuera hacia dentro
11.352.899
Salientes, de dentro hacia fuera
7.671.231
Consultas a dominios en listas negras
289.000
27 cortafuegos, 16 empresas. Agosto de 2026, mes completo.
La segunda fuente es el registro en crudo de dos cortafuegos concretos, abierto y contado a mano, para poder decir qué es todo ese ruido. Uno está en la nube y otro en la oficina de un cliente. Cada registro cubre algo menos de un día.
En un solo día
Cortafuegos en la nube
Cortafuegos en oficina
Conexiones entrantes bloqueadas
15.122
26.065
Direcciones distintas
3.178
4.693
Bloqueos por minuto
13
19
Casi cinco mil direcciones distintas llamando a la puerta de una sola empresa en veinticuatro horas. Ninguna de esas empresas es un objetivo especial. Ese es justo el punto.
A qué puertas llaman
Esto es lo interesante, porque dice qué están buscando. Estos son los puertos más aporreados en esos dos cortafuegos, traducidos a lo que significan:
Puerto
Qué hay detrás
Intentos en un día
23
Telnet, un protocolo antiguo y sin cifrar
456
444 y 443
Paneles web de administración
789
445
Carpetas compartidas de Windows
312
22
Administración remota de servidores
394
8443, 8080, 8000
Más paneles de administración
418
3389
Escritorio remoto de Windows
191
5060
La centralita de teléfono
178
8728
La interfaz de gestión de routers de una marca concreta
128
3306
Bases de datos
85
5900
Control remoto del escritorio
46
2222
Administración remota, movida a otro puerto
90
Ese último merece un párrafo aparte.
Cambiar el puerto no te esconde. Solo hace que tardes más tú en encontrarlo.
El 2222 es donde mucha gente mueve la administración remota pensando que así pasa desapercibida. Aparece en los dos cortafuegos, con casi tantos intentos como el puerto original. Quien escanea no prueba un puerto: los prueba todos.
Y el 3389, el escritorio remoto, sigue siendo de los más buscados. Si tienes un ordenador de la oficina accesible desde fuera por escritorio remoto sin nada delante, no es cuestión de si lo van a encontrar. Lo encuentran hoy.
La parte que casi nadie cuenta: no todo bloqueo es un ataque
Aquí es donde la mayoría de las estadísticas del sector inflan la cifra, así que lo decimos claro. Los bloqueos son de dos clases muy distintas:
Por reputación. La dirección aparece en listas de equipos que están atacando ahora mismo a medio mundo. Esto sí es un intento hostil.
Por país. A un cliente que solo trabaja en España no le hace falta recibir conexiones de medio planeta, así que se cierran países enteros. Esos bloqueos se cuentan igual, pero no son ataques: son visitas que no queremos.
En uno de los cortafuegos, más de cinco mil bloqueos correspondían al cierre de un país entero. Contarlos como agresiones sería mentir. Los intentos hostiles de verdad, los que vienen de listas de reputación, eran unos ocho mil de los quince mil. Sigue siendo mucho, y es un número honesto.
Lo que sale es tan interesante como lo que entra
De los diecinueve millones de bloqueos de agosto, 7,6 millones son de salida. Es decir, equipos de dentro de la oficina intentando conectarse a sitios que están en listas negras. Y hay 289.000 consultas a dominios maliciosos frenadas antes de resolverse.
Esto no habla de hackers: habla de lo que hay dentro. Un anuncio con publicidad envenenada en una web cualquiera, una extensión del navegador que alguien instaló, un programa que llama a casa, un correo con un enlace que alguien pinchó y que no llegó a abrir la página porque el cortafuegos lo paró antes.
Cuando el bloqueo de salida se dispara en un equipo concreto, casi siempre hay algo que mirar en ese equipo. Es de las señales más útiles que da un cortafuegos y de las que menos se miran.
El panel donde agregamos lo que bloquean los 27 cortafuegos que gestionamos.
Qué significa esto para tu empresa
Tres conclusiones, y ninguna es alarmista.
Que no te haya pasado nada no significa que no llamen. Llaman cada tres segundos. Lo normal es que rebote, y por eso no te enteras. Eso es exactamente lo que tiene que pasar.
Casi nada de esto es dirigido. Nadie ha elegido tu empresa. Son programas recorriendo internet entera, y por eso da igual el tamaño que tengas: te barren igual que a una multinacional, solo que tú tienes menos con qué responder.
Lo que decide el resultado es lo que hay abierto. Si no tienes nada expuesto, todo ese ruido es irrelevante. Si tienes un escritorio remoto abierto para que alguien trabaje desde casa, o la centralita accesible, o un panel de administración que instaló un proveedor hace años y nadie recuerda, entonces esos números dejan de ser ruido.
Eso último es lo que más nos encontramos: no un fallo de seguridad sofisticado, sino una puerta que alguien abrió por comodidad y que nadie volvió a cerrar.
Cómo saber qué tienes abierto
Se puede mirar. De hecho es de las primeras cosas que miramos: qué se ve de tu empresa desde fuera, sin tocar nada y sin instalar nada.
Si quieres esa foto, es parte de la auditoría gratuita: revisamos 243 puntos, incluido qué puertos tienes expuestos a internet y qué hay detrás de cada uno. El informe es tuyo, contrates o no.
Y si lo que quieres es entender qué hace exactamente un cortafuegos gestionado y en qué se diferencia del router que te dejó la operadora, lo contamos en la página de seguridad de red.
Preguntas frecuentes
¿Recibir 26.000 intentos al día significa que nos están atacando?
No en el sentido que preocupa. La inmensa mayoría son programas automáticos que recorren internet entera probando direcciones al azar, sin saber ni a quién le están llamando. Un ataque dirigido es otra cosa y se ve distinto. Lo que sí significa es que cualquier puerta que dejes abierta la van a encontrar, y pronto.
El router que me dio la operadora, ¿no hace ya esto?
Bloquea lo básico, sí. Lo que no hace es consultar listas de direcciones que están atacando ahora mismo, ni cerrar países enteros, ni frenar las conexiones que salen hacia sitios maliciosos, ni dejar registro de nada de eso. Cuando pasa algo y hay que reconstruir qué ocurrió, el registro es justo lo que necesitas y lo que no vas a tener.
¿Sirve de algo cambiar el escritorio remoto o el SSH a otro puerto?
Muy poco, y nuestros datos lo enseñan: el puerto 2222, que es donde suele moverse la administración remota para pasar desapercibida, recibe casi tantos intentos como el original. Los escaneos no prueban un puerto concreto, los prueban todos. Lo que funciona es no tener ese servicio expuesto a internet y entrar por una conexión cifrada.
¿Por qué se bloquean países enteros?
Porque para una empresa que solo trabaja en España no hay ninguna razón para aceptar conexiones de sitios donde no tiene clientes ni proveedores. Reduce muchísimo el ruido y no afecta a nadie que importe. Se abre cuando hace falta, por ejemplo si hay alguien viajando o un proveedor conectándose desde fuera.
Gestionar el consentimiento de las cookies
Para ofrecer las mejores experiencias, utilizamos tecnologías como las cookies para almacenar y/o acceder a la información del dispositivo. El consentimiento de estas tecnologías nos permitirá procesar datos como el comportamiento de navegación o las identificaciones únicas en este sitio. No consentir o retirar el consentimiento, puede afectar negativamente a ciertas características y funciones.
Funcional
Siempre activo
El almacenamiento o acceso técnico es estrictamente necesario para el propósito legítimo de permitir el uso de un servicio específico explícitamente solicitado por el abonado o usuario, o con el único propósito de llevar a cabo la transmisión de una comunicación a través de una red de comunicaciones electrónicas.
Preferencias
El almacenamiento o acceso técnico es necesario para la finalidad legítima de almacenar preferencias no solicitadas por el abonado o usuario.
Estadísticas
El almacenamiento o acceso técnico que es utilizado exclusivamente con fines estadísticos.El almacenamiento o acceso técnico que se utiliza exclusivamente con fines estadísticos anónimos. Sin un requerimiento, el cumplimiento voluntario por parte de tu proveedor de servicios de Internet, o los registros adicionales de un tercero, la información almacenada o recuperada sólo para este propósito no se puede utilizar para identificarte.
Marketing
El almacenamiento o acceso técnico es necesario para crear perfiles de usuario para enviar publicidad, o para rastrear al usuario en una web o en varias web con fines de marketing similares.