
El cortafuegos de una empresa normal de Madrid, de esas de veinte personas que no salen en las noticias, bloquea entre 15.000 y 26.000 conexiones entrantes al día. Son unas quince por minuto, sin parar, de madrugada y en agosto. No es que alguien le tenga manía: es ruido de fondo automatizado que recorre internet entera buscando puertas abiertas. Estos son nuestros números, y también lo que significan.
En el sector se publican muchas estadísticas de ataques y casi ninguna dice de dónde sale el dato. Nosotros gestionamos 27 cortafuegos en 16 empresas, así que vamos a enseñar los nuestros, con el método delante para que puedas juzgarlos.
De dónde salen estos números
Hay dos fuentes distintas, y conviene no mezclarlas.
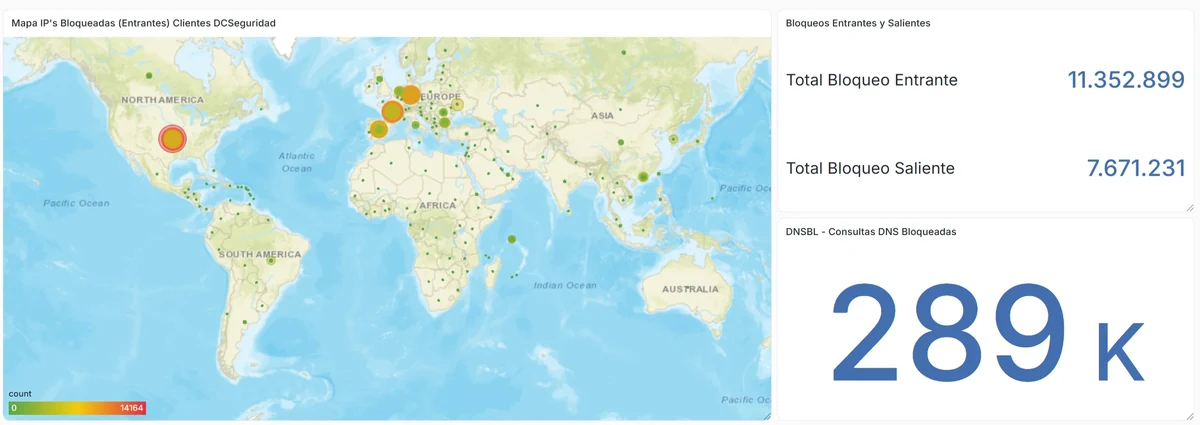
La primera es el panel donde agregamos lo que bloquean los 27 cortafuegos. Esa foto da los totales de agosto de 2026, mes completo:
| En el conjunto del parque | Conexiones bloqueadas |
|---|---|
| Entrantes, de fuera hacia dentro | 11.352.899 |
| Salientes, de dentro hacia fuera | 7.671.231 |
| Consultas a dominios en listas negras | 289.000 |
27 cortafuegos, 16 empresas. Agosto de 2026, mes completo.
La segunda fuente es el registro en crudo de dos cortafuegos concretos, abierto y contado a mano, para poder decir qué es todo ese ruido. Uno está en la nube y otro en la oficina de un cliente. Cada registro cubre algo menos de un día.
| En un solo día | Cortafuegos en la nube | Cortafuegos en oficina |
|---|---|---|
| Conexiones entrantes bloqueadas | 15.122 | 26.065 |
| Direcciones distintas | 3.178 | 4.693 |
| Bloqueos por minuto | 13 | 19 |
Casi cinco mil direcciones distintas llamando a la puerta de una sola empresa en veinticuatro horas. Ninguna de esas empresas es un objetivo especial. Ese es justo el punto.
A qué puertas llaman
Esto es lo interesante, porque dice qué están buscando. Estos son los puertos más aporreados en esos dos cortafuegos, traducidos a lo que significan:
| Puerto | Qué hay detrás | Intentos en un día |
|---|---|---|
| 23 | Telnet, un protocolo antiguo y sin cifrar | 456 |
| 444 y 443 | Paneles web de administración | 789 |
| 445 | Carpetas compartidas de Windows | 312 |
| 22 | Administración remota de servidores | 394 |
| 8443, 8080, 8000 | Más paneles de administración | 418 |
| 3389 | Escritorio remoto de Windows | 191 |
| 5060 | La centralita de teléfono | 178 |
| 8728 | La interfaz de gestión de routers de una marca concreta | 128 |
| 3306 | Bases de datos | 85 |
| 5900 | Control remoto del escritorio | 46 |
| 2222 | Administración remota, movida a otro puerto | 90 |
Ese último merece un párrafo aparte.
Cambiar el puerto no te esconde. Solo hace que tardes más tú en encontrarlo.
El 2222 es donde mucha gente mueve la administración remota pensando que así pasa desapercibida. Aparece en los dos cortafuegos, con casi tantos intentos como el puerto original. Quien escanea no prueba un puerto: los prueba todos.
Y el 3389, el escritorio remoto, sigue siendo de los más buscados. Si tienes un ordenador de la oficina accesible desde fuera por escritorio remoto sin nada delante, no es cuestión de si lo van a encontrar. Lo encuentran hoy.
La parte que casi nadie cuenta: no todo bloqueo es un ataque
Aquí es donde la mayoría de las estadísticas del sector inflan la cifra, así que lo decimos claro. Los bloqueos son de dos clases muy distintas:
- Por reputación. La dirección aparece en listas de equipos que están atacando ahora mismo a medio mundo. Esto sí es un intento hostil.
- Por país. A un cliente que solo trabaja en España no le hace falta recibir conexiones de medio planeta, así que se cierran países enteros. Esos bloqueos se cuentan igual, pero no son ataques: son visitas que no queremos.
En uno de los cortafuegos, más de cinco mil bloqueos correspondían al cierre de un país entero. Contarlos como agresiones sería mentir. Los intentos hostiles de verdad, los que vienen de listas de reputación, eran unos ocho mil de los quince mil. Sigue siendo mucho, y es un número honesto.
Lo que sale es tan interesante como lo que entra
De los diecinueve millones de bloqueos de agosto, 7,6 millones son de salida. Es decir, equipos de dentro de la oficina intentando conectarse a sitios que están en listas negras. Y hay 289.000 consultas a dominios maliciosos frenadas antes de resolverse.
Esto no habla de hackers: habla de lo que hay dentro. Un anuncio con publicidad envenenada en una web cualquiera, una extensión del navegador que alguien instaló, un programa que llama a casa, un correo con un enlace que alguien pinchó y que no llegó a abrir la página porque el cortafuegos lo paró antes.
Cuando el bloqueo de salida se dispara en un equipo concreto, casi siempre hay algo que mirar en ese equipo. Es de las señales más útiles que da un cortafuegos y de las que menos se miran.
Qué significa esto para tu empresa
Tres conclusiones, y ninguna es alarmista.
Que no te haya pasado nada no significa que no llamen. Llaman cada tres segundos. Lo normal es que rebote, y por eso no te enteras. Eso es exactamente lo que tiene que pasar.
Casi nada de esto es dirigido. Nadie ha elegido tu empresa. Son programas recorriendo internet entera, y por eso da igual el tamaño que tengas: te barren igual que a una multinacional, solo que tú tienes menos con qué responder.
Lo que decide el resultado es lo que hay abierto. Si no tienes nada expuesto, todo ese ruido es irrelevante. Si tienes un escritorio remoto abierto para que alguien trabaje desde casa, o la centralita accesible, o un panel de administración que instaló un proveedor hace años y nadie recuerda, entonces esos números dejan de ser ruido.
Eso último es lo que más nos encontramos: no un fallo de seguridad sofisticado, sino una puerta que alguien abrió por comodidad y que nadie volvió a cerrar.
Cómo saber qué tienes abierto
Se puede mirar. De hecho es de las primeras cosas que miramos: qué se ve de tu empresa desde fuera, sin tocar nada y sin instalar nada.
Si quieres esa foto, es parte de la auditoría gratuita: revisamos 243 puntos, incluido qué puertos tienes expuestos a internet y qué hay detrás de cada uno. El informe es tuyo, contrates o no.
Y si lo que quieres es entender qué hace exactamente un cortafuegos gestionado y en qué se diferencia del router que te dejó la operadora, lo contamos en la página de seguridad de red.
Preguntas frecuentes
¿Recibir 26.000 intentos al día significa que nos están atacando?
No en el sentido que preocupa. La inmensa mayoría son programas automáticos que recorren internet entera probando direcciones al azar, sin saber ni a quién le están llamando. Un ataque dirigido es otra cosa y se ve distinto. Lo que sí significa es que cualquier puerta que dejes abierta la van a encontrar, y pronto.
El router que me dio la operadora, ¿no hace ya esto?
Bloquea lo básico, sí. Lo que no hace es consultar listas de direcciones que están atacando ahora mismo, ni cerrar países enteros, ni frenar las conexiones que salen hacia sitios maliciosos, ni dejar registro de nada de eso. Cuando pasa algo y hay que reconstruir qué ocurrió, el registro es justo lo que necesitas y lo que no vas a tener.
¿Sirve de algo cambiar el escritorio remoto o el SSH a otro puerto?
Muy poco, y nuestros datos lo enseñan: el puerto 2222, que es donde suele moverse la administración remota para pasar desapercibida, recibe casi tantos intentos como el original. Los escaneos no prueban un puerto concreto, los prueban todos. Lo que funciona es no tener ese servicio expuesto a internet y entrar por una conexión cifrada.
¿Por qué se bloquean países enteros?
Porque para una empresa que solo trabaja en España no hay ninguna razón para aceptar conexiones de sitios donde no tiene clientes ni proveedores. Reduce muchísimo el ruido y no afecta a nadie que importe. Se abre cuando hace falta, por ejemplo si hay alguien viajando o un proveedor conectándose desde fuera.
